Ein Label, und das Dokument weiß, was es darf

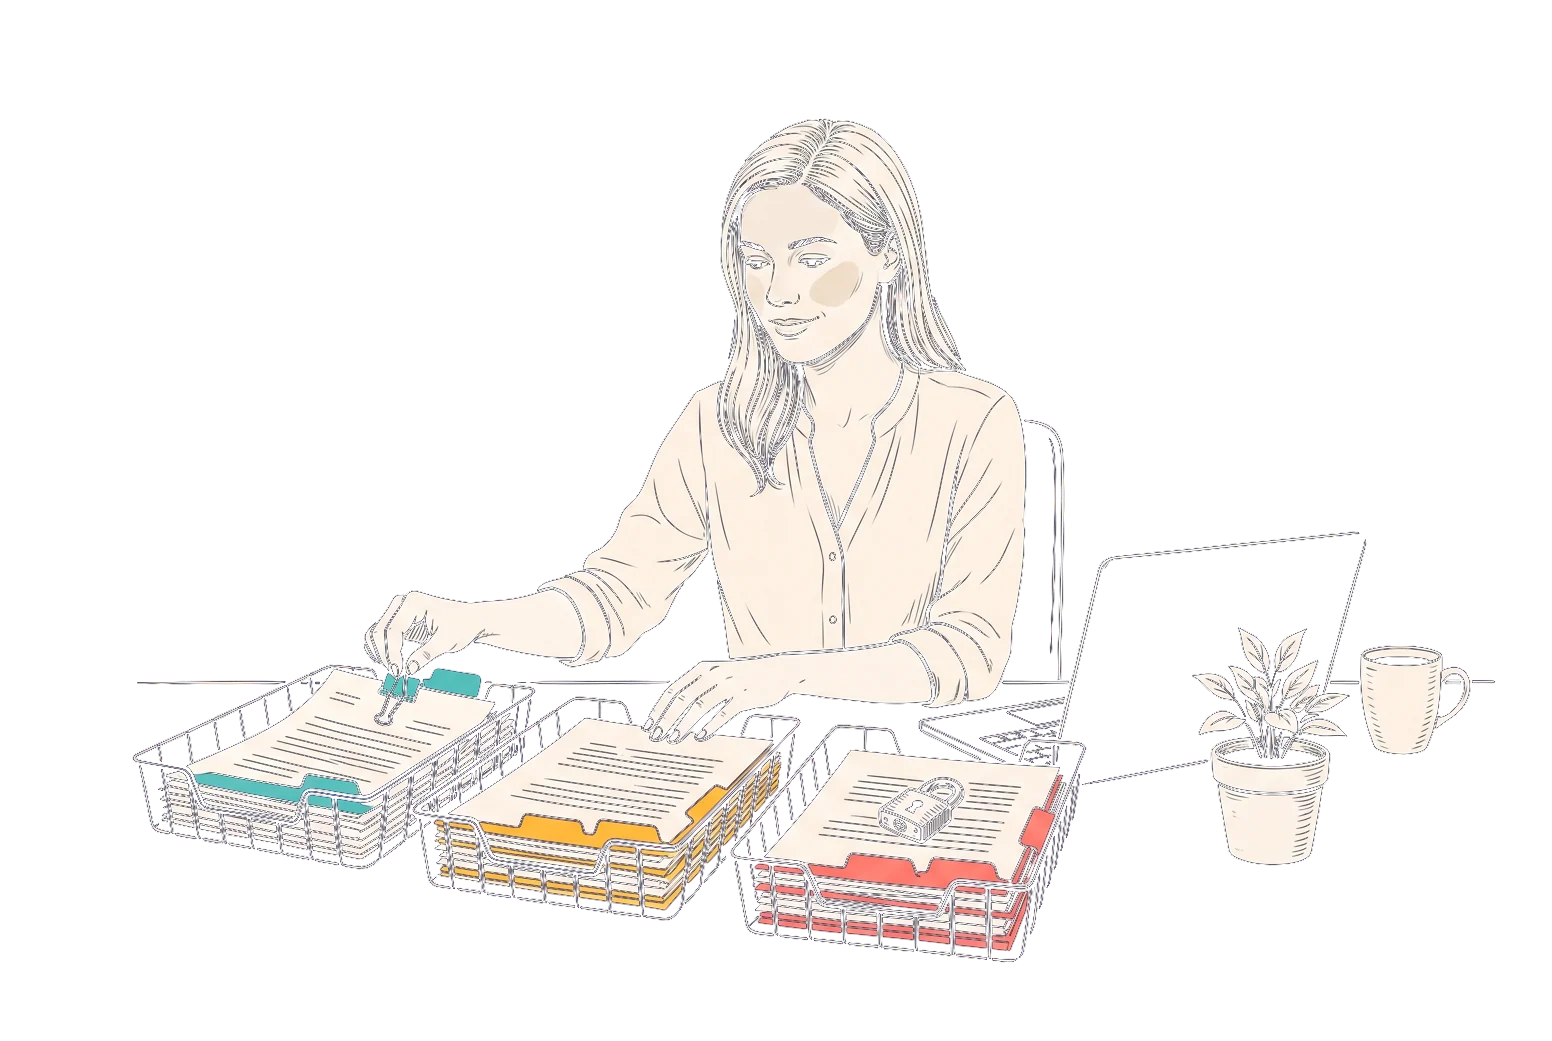
Sensitivity Labels sind die Grundlage fast aller Purview-Funktionen. Der Schutz bleibt an der Datei, auch wenn sie das Unternehmen verlässt. Wählen Sie eine Stufe:

  • Verschlüsselungaus
  • An externe Empfänger sendenmit Hinweis
  • Copilot darf den Inhalt nutzenja
  • Kennzeichnung im DokumentFußzeile

Vereinfachtes Beispiel. Welche Regeln je Stufe greifen, legen wir gemeinsam mit Ihnen fest.

Was Purview abdeckt und warum es zählt

Purview ist kein einzelnes Produkt, sondern Microsofts Werkzeugkasten für Datenschutz und Compliance in Microsoft 365. Sechs Bausteine, die aufeinander aufbauen. Für den Einstieg ins Thema: Was ist Microsoft Purview?

01

Information Protection

Sensitivity Labels klassifizieren und verschlüsseln Dokumente und E-Mails. Der Schutz bleibt an der Datei, auch wenn sie das Unternehmen verlässt.

Warum es zähltDie Grundlage für fast alle anderen Bausteine. Ohne Labels weiß kein System, was vertraulich ist.

02

Data Loss Prevention

DLP-Richtlinien verhindern, dass sensible Daten unbeabsichtigt rausgehen: per E-Mail, in Teams, über SharePoint oder vom Laptop (Endpoint DLP).

Warum es zähltDatenabflüsse passieren oft aus Versehen: falscher Empfänger, zu offene Freigabe. DLP greift, bevor es passiert.

03

Datenschutz für Copilot & KI

Purview erkennt zu weit gefasste Freigaben (Oversharing) und schützt sensible Inhalte, bevor KI-Tools wie Copilot sie in Antworten verwenden.

Warum es zähltCopilot findet alles, worauf jemand Zugriff hat. Ohne Schutz macht KI das Oversharing sichtbar, statt es zu verhindern.

04

Aufbewahrung & Löschung

Data-Lifecycle-Richtlinien bewahren Daten so lange auf wie nötig und löschen sie danach automatisch.

Warum es zähltSo setzen Sie die Speicherbegrenzung der DSGVO praktisch um. Was gelöscht ist, kann nicht mehr abfließen.

05

eDiscovery & Audit

Gezielte Suche nach relevanten Inhalten und ein Audit-Log, das zeigt, wer wann worauf zugegriffen hat.

Warum es zähltBei Datenpanne, Rechtsstreit oder Audit müssen Sie schnell handeln und nachweisen können, was passiert ist.

06

Insider Risk

Erkennt riskantes Verhalten, etwa Massen-Downloads kurz vor einer Kündigung.

Warum es zähltWissen verlässt das Unternehmen oft mit Menschen. In Deutschland nur mit Pseudonymisierung und Betriebsrat, dabei begleiten wir Sie.
Der sinnvolle Einstieg ist fast immer derselbe: erst Labels, dann DLP. Alles Weitere baut darauf auf.

Womit Unternehmen zu uns kommen

Kaum jemand startet Purview aus Neugier. Meist gibt es einen konkreten Anlass. Das sind die fünf, die wir am häufigsten sehen.

  • Ein Audit steht an

    ISO 27001, TISAX oder NIS2 verlangen den Nachweis, dass vertrauliche Informationen erkannt und geschützt werden. Labels und DLP liefern diesen Nachweis im Alltag, nicht nur auf dem Papier.

  • Copilot kommt

    Copilot findet alles, worauf Nutzer:innen Zugriff haben, auch zu weit freigegebene Dateien. Vor dem Rollout sollte klar sein, was vertraulich ist und wo zu offen geteilt wurde.

  • Purview ist da, wirkt aber kaum

    Labels sind eingerichtet, werden aber nicht genutzt, oder DLP ist nie über den Simulationsmodus hinausgekommen. Wir finden heraus, woran es hängt, und vereinfachen, wo nötig.

  • Eine Altlösung wird abgelöst

    Eine bestehende Klassifizierung soll auf Purview umziehen. Selten eins zu eins: Stufen, Kriterien und Regeln müssen sauber übersetzt werden.

  • Vertrauliches geht nach draußen

    Angebote, Personaldaten oder Konstruktionsdaten landen per E-Mail oder Freigabe bei den falschen Empfänger:innen. DLP fängt das ab, bevor es passiert.

Der Weg zum Ziel

In vier Schritten, nicht mit dem Big Bang

Die Technik ist schnell konfiguriert. Über den Erfolg entscheiden Taxonomie, Kalibrierung und Akzeptanz. Deshalb rollen wir in Wellen aus: Pilotgruppe zuerst, dann Abteilung für Abteilung.

Handgezeichnete Illustration: Eine Moderatorin bespricht mit drei Kolleg:innen Dokumente mit farbigen Reitern, an der Wand hängt ein Zeitplan in vier Stufen
  1. Bestandsaufnahme

    Wo liegen Ihre sensibelsten Daten, was ist schon eingerichtet, wo ist die größte Lücke?

    kostenlos

    ErgebnisKlares Bild und die drei dringendsten Punkte

  2. Konzept

    Drei bis vier Schutzstufen, die jede:r versteht, und DLP-Regeln, abgestimmt mit Legal, Datenschutz und Betriebsrat.

    ErgebnisFreigegebenes Schema und Regelwerk

  3. Pilot

    Eine Pilotgruppe arbeitet mit den Labels, DLP läuft im Simulationsmodus und protokolliert nur. Kalibriert wird mit echten Daten.

    ErgebnisFehlalarme gefunden, bevor sie jemanden stören

  4. Rollout & Betrieb

    Wellenweise mit Schulungen und Multiplikator:innen, danach Übergabe an Ihr Team oder Betreuung im Retainer.

    ErgebnisSchutz im Alltag, den Ihr Team selbst betreibt

Was Sie beachten sollten

Sechs Stolpersteine, alle vermeidbar

Purview-Projekte scheitern selten an der Technik. Diese Muster sehen wir immer wieder.

  1. Zu komplexe TaxonomieMehr als vier Stufen, und die Belegschaft rät oder markiert alles als „General“.
  2. Alles auf einmalPflicht-Labeling für alle an Tag eins erzeugt Widerstand und überlastet den Support.
  3. DLP ohne SimulationBlockier-Regeln ohne Testlauf stoppen legitime Arbeit und treiben Leute in die Schatten-IT.
  4. Change unterschätztLabels erklären sich nicht selbst. Ohne Kommunikation ändert sich nach drei Monaten nichts.
  5. Betriebsrat zu spätInsider Risk und Audit berühren Mitbestimmung. Wer erst am Ende fragt, verliert Monate.
  6. Altdaten vergessenNur neue Dokumente zu kennzeichnen reicht nicht. Bestandsdaten und firmeneigene Datentypen brauchen eine eigene Strategie.

Wie reif ist Ihre Klassifizierung? Zum 3-Minuten-Check

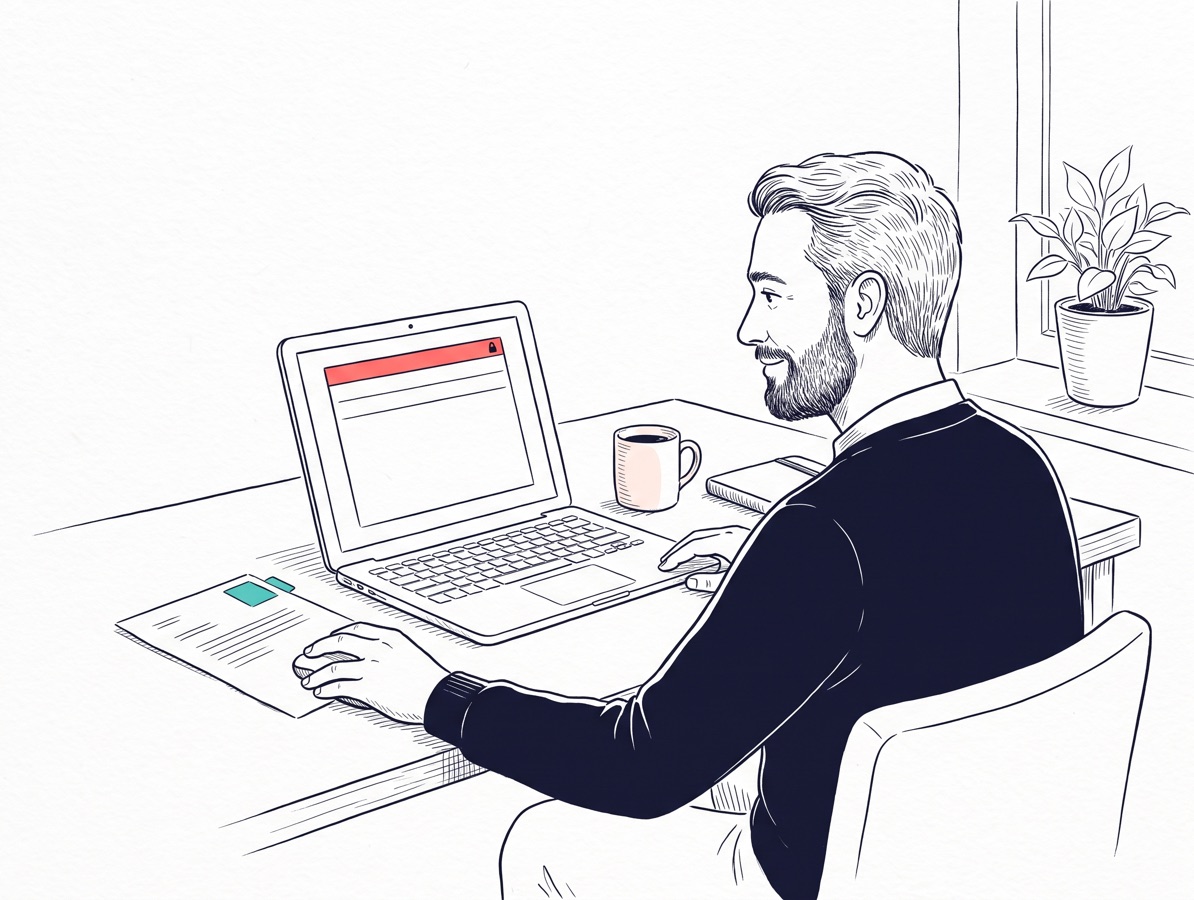
Handgezeichnete Illustration: Ein Mitarbeiter will eine E-Mail senden, über dem Nachrichtenfenster erscheint ein schmaler Hinweisbalken mit Schloss-Symbol. Er liest ihn gelassen
DLP greift, bevor etwas rausgeht, und erklärt dabei, warum.
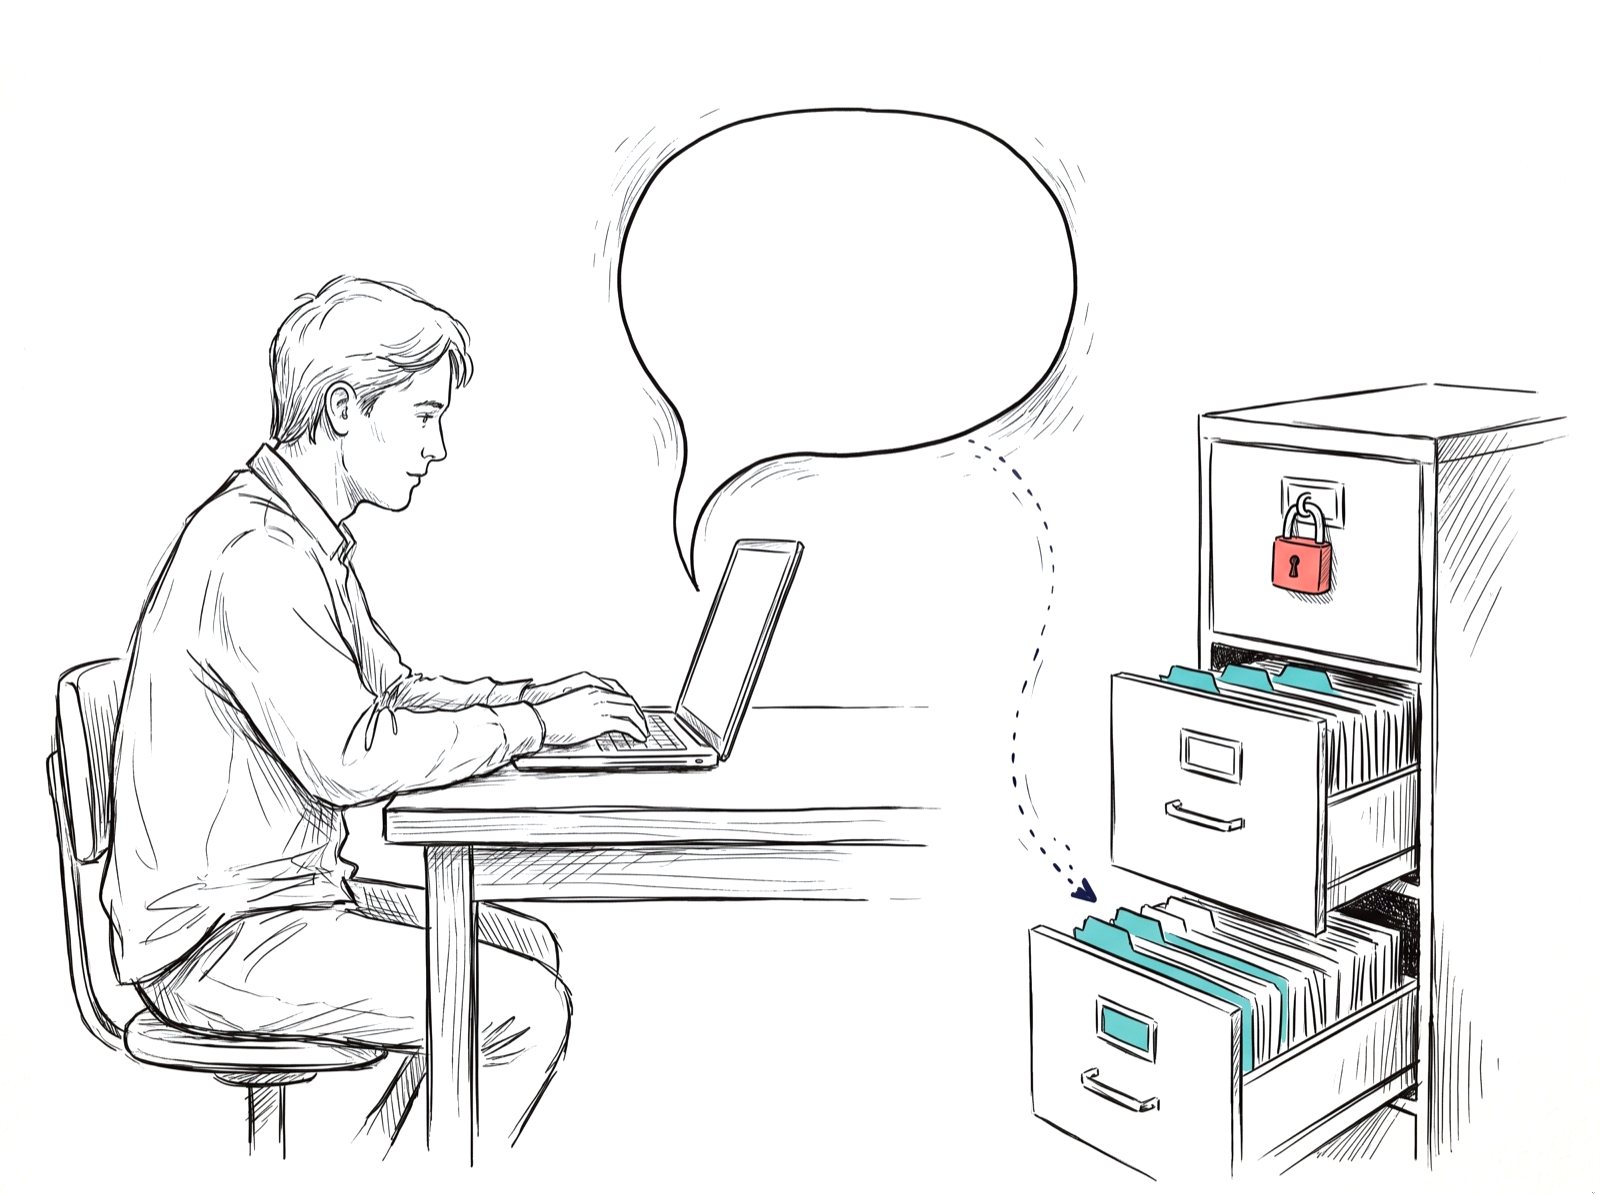
Handgezeichnete Illustration: Ein Mitarbeiter fragt am Laptop einen KI-Assistenten; der Assistent erreicht die offenen Schubladen des Aktenschranks, die oberste ist abgeschlossen

Copilot findet alles, worauf Sie Zugriff haben

Auch Inhalte, die nie für jemanden bestimmt waren. Labels begrenzen, was Copilot in Antworten verwenden darf, DLP verhindert den Abfluss. Deshalb gehört Purview vor den Copilot-Rollout, nicht danach.

Copilot-Readiness-Check

Erfahrung aus echten Rollouts

Wir kennen Purview nicht aus Schulungsfolien, sondern aus rund zehn Jahren Projektarbeit: von Neueinführungen ohne Vorgängerlösung bis zum Konzern-Rollout mit über 100.000 Nutzer:innen.

  • DAX-Pharmakonzern, über 100.000 MitarbeitendeAblösung einer eigenentwickelten Klassifizierungslösung durch Information Protection: Migrationsstrategie, gestaffelte Pilotwellen und Default-Labels je Nutzergruppe in einer komplexen Cloud- und On-Premise-Landschaft.
  • Bundesweiter Glasfaser-NetzbetreiberNeueinführung ohne vorheriges Labeling: Schwerpunkt auf Change und Kommunikation, ergänzt um eine Klassifizierungs-App, die mit wenigen Fragen zum richtigen Label führt.
  • Internationaler DirektvertriebskonzernMehrere Gesellschaften mit getrennten Tenants: eine bewusst einfache, übertragbare Taxonomie, die andere Gesellschaften ohne Neustart übernehmen können.
  • Industrie- & AutomatisierungsunternehmenPurview war vorhanden, wurde aber kaum genutzt: Vereinfachung der zu komplexen Taxonomie, Einführung von DLP und Erkennung firmeneigener Datentypen über kombinierte Trigger.
Stimmen aus der Praxis
„Ein äußerst kompetenter und zuverlässiger Experte im Bereich Data Loss Prevention (DLP), Microsoft Purview und Data Labeling. Er verbindet tiefes fachliches Know-how mit einer strukturierten, lösungsorientierten Arbeitsweise.“
Head of Collaboration Platforms eines Industrieunternehmens · Empfehlung auf LinkedIn
„Was ihn auszeichnet, ist die seltene Kombination aus tiefem technischem Know-how und dem Gespür dafür, komplexe Sicherheitsthemen verständlich und praxisnah zu vermitteln.“
CISO eines Telekommunikationsunternehmens · LinkedIn
„Wir haben zusammen in drei Jahren mehrere globale IT-Security-Projekte in einem DAX-Konzern überaus erfolgreich umgesetzt.“
IT Security Architect eines DAX-Konzerns · LinkedIn
„[…] beschränkt er sich nicht nur auf reine Beratung, sondern packt bei Bedarf auch bei der Umsetzung mit an.“
Ehemaliger CISO eines DAX-Konzerns · LinkedIn

Empfehlungen für unseren Inhaber aus DAX-Konzernen, Mittelstand und Beratung, öffentlich einsehbar auf LinkedIn.

Das Konzept dahinter

Purview kennzeichnet Dateien. Wer pflegt das Konzept dahinter?

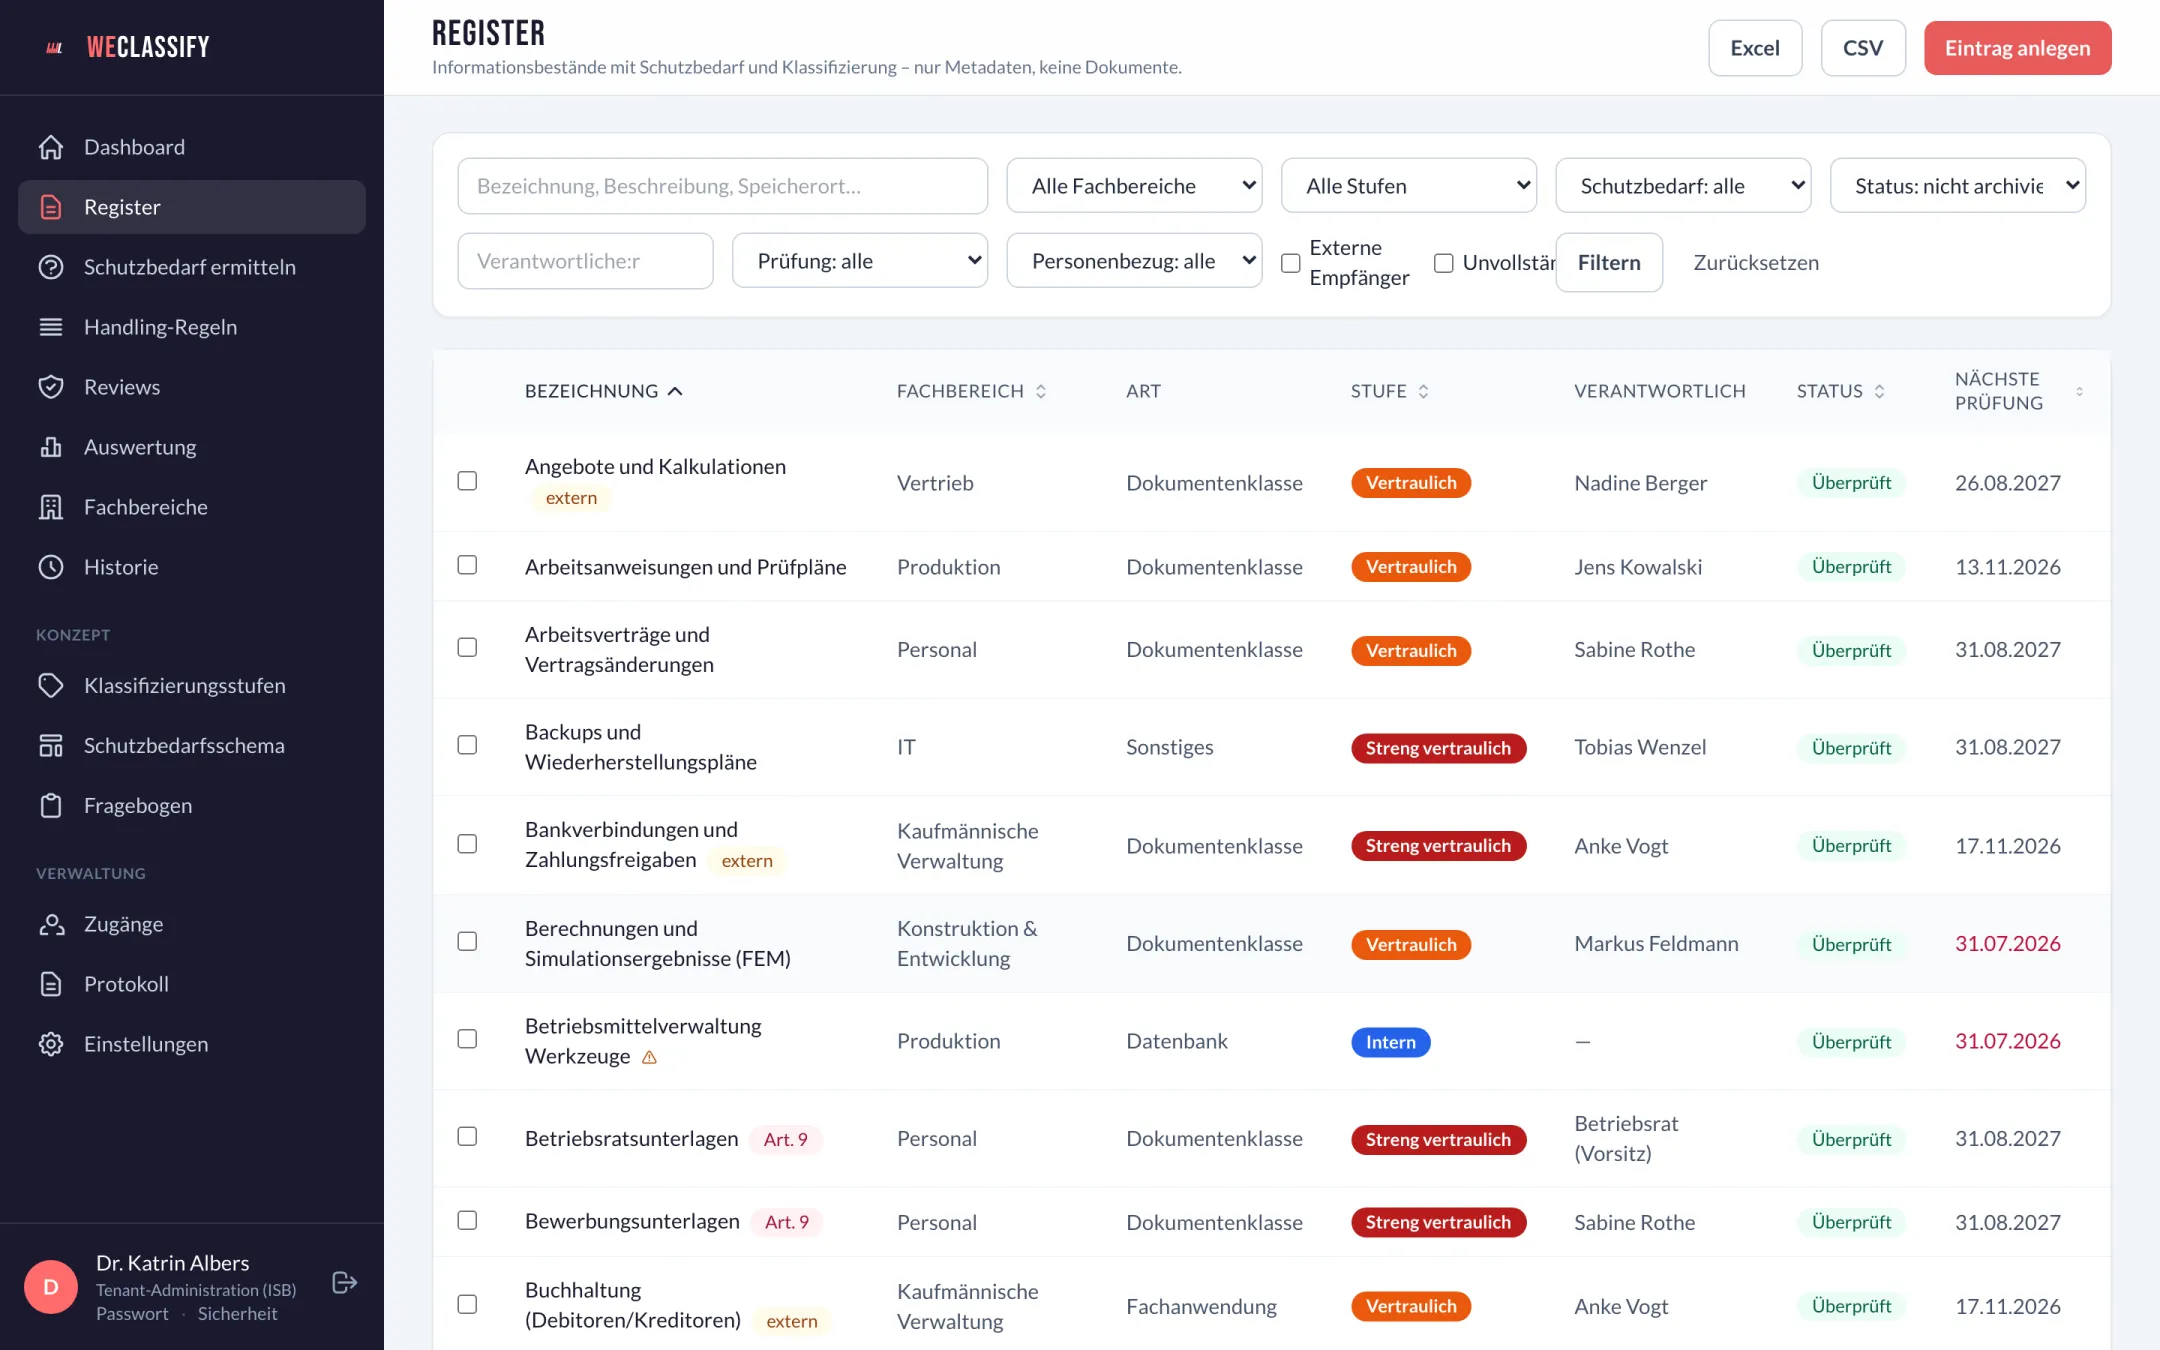
Labels und DLP-Policies wirken nur so gut wie das Konzept, auf dem sie stehen: Welche Informationsbestände gibt es, wer verantwortet sie, welchen Schutzbedarf haben sie, und wer hat das zuletzt bestätigt? Dafür haben wir WeClassify entwickelt: ein Klassifizierungsregister mit Schutzbedarf nach BSI, Handling-Regeln, jährlichem Review und Auditbericht. Die Stufen tragen Ihre Purview-Label-Referenz, ohne dass WeClassify auf Microsoft 365 zugreift.

WeClassify kennenlernen

Screenshot des Klassifizierungsregisters in WeClassify mit Informationsbeständen, Schutzbedarf und Review-Status
FAQ

Häufige Fragen zu Microsoft Purview

Die wichtigsten Bausteine sind Information Protection, Data Loss Prevention (DLP), Data Lifecycle Management, Insider Risk Management sowie eDiscovery und Audit. Details dazu finden Sie im Überblick oben. Wichtiger als die Liste ist, dass die Module aufeinander aufbauen: Ohne funktionierende Sensitivity-Label-Taxonomie laufen DLP-Regeln ins Leere, und Insider Risk Management liefert ohne saubere Klassifizierung vor allem Fehlalarme. Deshalb beginnen praktisch alle Rollouts mit Labels.

Der Wunsch ist nachvollziehbar: DLP verspricht schnell sichtbaren Schutz, und vor einem Audit soll möglichst bald etwas greifen. In der Praxis scheitert dieser Einstieg jedoch meist. Ohne Labels kann DLP nur pauschale Regeln anwenden. Die Folge sind viele Fehlalarme und blockierte legitime Vorgänge, und die Akzeptanz in der Belegschaft sinkt, bevor der eigentliche Schutz steht. Der bessere erste Schritt ist eine schlanke Label-Taxonomie. DLP kann parallel im Simulationsmodus laufen: Die Regeln werden protokolliert, aber noch nicht durchgesetzt, und liefern so früh belastbare Daten für die spätere Aktivierung.

Im Mittelstand sind sechs bis zehn Wochen bis zum unternehmensweiten Labeling realistisch. Neben Größe und Datenlandschaft bestimmen vor allem zwei Faktoren die Dauer: wie schnell Entscheidungen zur Taxonomie fallen und wie früh Betriebsrat und Datenschutz eingebunden sind. Auto-Labeling für Bestandsdaten und das DLP-Feintuning folgen danach als eigene Phase.

Nicht für alle Mitarbeitenden. Manuelle Labels und DLP für Exchange, SharePoint und OneDrive sind bereits in E3 enthalten. Wirtschaftlich sinnvoller als ein pauschales Upgrade ist meist das E5-Compliance-Add-on gezielt für Gruppen mit erhöhtem Schutzbedarf. Welche Gruppen das bei Ihnen sind, klären wir in der kostenlosen Bestandsaufnahme.

Eine Migration ist gut machbar, aber selten eine 1:1-Übertragung. Altlösungen unterscheiden sich meist in der Zahl der Stufen, in den Kriterien und in den Handling-Regeln. Deshalb erarbeiten wir zuerst eine Mapping-Logik: Welche alte Stufe wird zu welchem neuen Label, und wo lohnt es sich, zu vereinfachen? Für Bestandsdaten braucht es in der Regel eigene Auto-Labeling-Regeln, damit auch vorhandene Dokumente das passende neue Label erhalten. Diese Erfahrung stammt unter anderem aus der Ablösung einer eigenentwickelten Klassifizierungslösung bei einem DAX-Pharmakonzern.

In den meisten Fällen nicht mehr. Purview deckt E-Mail, SharePoint, OneDrive, Teams und Cloud-Apps ab, mit Endpoint DLP auch Laptops und Arbeitsplatzrechner. Eine Zusatzlösung ist meist nur bei spezifischen Anforderungen außerhalb der Microsoft-Welt sinnvoll, etwa bei branchenspezifischen Systemen. Wenn Sie bereits ein DLP-Tool einsetzen, bewerten wir in der Bestandsaufnahme Ihre Tool-Landschaft und sagen offen, wo eine Ablösung sinnvoll ist und wo ein Parallelbetrieb bleibt. Den ausführlichen Vergleich finden Sie im Blog: Purview vs. Varonis vs. Trellix.

Das hängt von Ihrer internen Aufstellung ab. Viele Unternehmen übernehmen den Betrieb nach einer Einarbeitung selbst: Labels pflegen, DLP-Ausnahmen bearbeiten, Reports auswerten. Wo Kapazität oder Spezialwissen fehlen, begleiten wir weiter, etwa bei der Feinjustierung der DLP-Regeln oder der Erweiterung der Taxonomie. Das ist auch als Retainer möglich, also als laufende Betreuung zu festen monatlichen Konditionen. Die Übergabe gestalten wir als gleitenden Übergang mit klar vereinbarter Verantwortung.

Eine zentrale. Copilot durchsucht alles, worauf eine Person technisch Zugriff hat, auch zu offen freigegebene Dateien. Ohne Sensitivity Labels und DLP macht Copilot dieses Oversharing sichtbar, statt es zu verhindern. Labels begrenzen, was Copilot in Antworten verwenden darf, DLP verhindert den Abfluss, und die Oversharing-Berichte in Purview zeigen, wo vor dem Start aufgeräumt werden muss. Wie tragfähig Ihre Information-Protection-Grundlagen sind, prüfen Sie vor dem Rollout mit dem kostenlosen Copilot-Readiness-Check.

Technisch ja. Die größten Stolpersteine liegen aber nicht in der Technik, sondern in der Klassifizierungsstrategie, der Kalibrierung und im Change-Management. Gerade hier verhindert Erfahrung aus vielen Rollouts teure Fehlstarts, Label-Wildwuchs und Akzeptanzprobleme.

Ja, Purview lässt sich DSGVO-konform einsetzen und hilft sogar dabei, Anforderungen wie die Speicherbegrenzung umzusetzen. Sorgfalt erfordern vor allem Funktionen, die Nutzerverhalten auswerten, etwa Insider Risk Management: Hier sind in Deutschland Pseudonymisierung, klare Zugriffsrollen und eine Abstimmung mit dem Betriebsrat erforderlich. Dabei begleiten wir Sie.

Kostenloses Erstgespräch

Wo steht Ihr Purview-Projekt?

Wenige Angaben genügen für eine erste Einschätzung, unabhängig davon, ob Purview bei Ihnen bereits lizenziert, teilweise ausgerollt oder noch nicht im Einsatz ist. Unverbindlich und ohne Verkaufsgespräch.

  • 30 Minuten, unverbindlich. Wenn sich ein Purview-Projekt für Sie derzeit nicht lohnt, sagen wir Ihnen das offen
  • Fundierte Einschätzung zu Aufwand und sinnvoller Reihenfolge statt pauschaler Schätzung
Jens Thekkeveettil
Ihr Ansprechpartner
Jens Thekkeveettil
Inhaber · 15+ Jahre Informationssicherheit
Antwort innerhalb von 24 Stunden
1 Was brauchen Sie? *
2 Ihre Ausgangslage
Wie viele Nutzer:innen hat Ihre M365-Umgebung? *
Worum geht es konkret? optional, mehrfach
Was trifft bei Ihnen zu? optional, mehrfach
Wann soll es losgehen? optional
3 Wie erreichen wir Sie?

Oder direkt: hello@welabs.de | +49 6134 5079570