Security Awareness
Die beste Technik verliert an Wirkung, wenn die Mitarbeitenden nicht einbezogen werden. Wir verankern Sicherheit im Arbeitsalltag Ihrer Belegschaft: mit Awareness-Kampagnen, interaktiven Formaten und einem Change Management, das Verhalten nachhaltig verändert. Messbar und auditfähig.
Der Mensch entscheidet über Ihre Sicherheit
Die meisten erfolgreichen Angriffe nutzen den Faktor Mensch. Trotzdem wird Sicherheitsbewusstsein (Security Awareness) in vielen Unternehmen mit einem jährlichen Pflicht-E-Learning abgedeckt, das kaum Wirkung entfaltet.
Einmal jährlich, ohne nachhaltige Wirkung
Eine jährliche Pflichtschulung erzeugt eine Teilnahmequote, aber keine Verhaltensänderung im Arbeitsalltag.
Awareness erreicht die Belegschaft nicht
Umfangreiche PDF-Dokumente und Foliensätze werden selten gelesen. Sicherheit bleibt abstrakt, statt im Alltag sichtbar und erlebbar zu sein.
Sicherheitskultur statt Pflichtschulung:
vier Bausteine
Wir entwickeln ein Awareness-Programm, das im Arbeitsalltag sichtbar ist und einen nachhaltigen Lerneffekt erzielt: über das ganze Jahr, mit abwechslungsreichen Formaten statt einer einmaligen Schulung. So kann das bei Ihnen konkret aussehen:
Awareness-Kampagnen & Info-Formate
Themenbezogene Kampagnen über das Jahr: Newsletter, Plakate, Intranet-Beiträge und Microlearnings (kurze Lerneinheiten von wenigen Minuten), die regelmäßig an das Thema erinnern. Dieselbe Botschaft erscheint über mehrere Kanäle, dort, wo Ihre Belegschaft ohnehin arbeitet.
- Monatsthemen mit Wiedererkennungswert, etwa „Starke Passwörter", „Sicher unterwegs im Homeoffice", „Anruf vom falschen Chef": Plakat, Intranet-Beitrag und 3-Minuten-Microlearning
- Newsletter mit dem „Betrugsversuch des Monats": vom gefälschten Rechnungs-Anruf bis zur Deepfake-Sprachnachricht, anonymisiert aus echten Meldungen
- Aktionen zum European Cybersecurity Month der EU-Agentur ENISA im Oktober als jährlicher Höhepunkt
Security-Portale & Intranet-Seiten
Eine zentrale Anlaufstelle im Intranet oder in SharePoint (Microsofts Plattform für Intranet und Dokumente), auf der Mitarbeitende Regeln, Wissen und Hilfe finden: interaktiv statt als Sammlung ungelesener PDF-Dokumente. Im Ernstfall zählt, dass alle Mitarbeitenden sofort wissen, wo sie einen Vorfall melden.
- Ein prominenter „Sicherheitsvorfall melden"-Button, der in wenigen Sekunden auffindbar ist, für verlorene Geräte genauso wie für verdächtige E-Mails
- Verhaltensregeln als durchsuchbare FAQ: „Darf ich diesen USB-Stick anschließen?", „Was darf ins Homeoffice mit?" statt einer 40-seitigen Richtlinie
- Onboarding-Strecke für neue Mitarbeitende: Sicherheit ab dem ersten Arbeitstag
Gamification & Awareness-Games
Spielerische Formate, Quizze und Challenges, die Wissen nachhaltig verankern, mit messbarem Lerneffekt und freiwilliger Beteiligung. Wer freiwillig teilnimmt, statt teilnehmen zu müssen, behält mehr.
- Security-Quiz mit Team-Bestenliste: Abteilungen treten gegeneinander an, quer durch alle Themen von Passwort bis Datenschutz
- Social-Engineering-Rollenspiele: Wer durchschaut den Anruf vom angeblichen IT-Support?
- Kurze Rätsel-Formate für Teamevents: Sicherheitswissen als gemeinsames Erlebnis statt Frontalvortrag
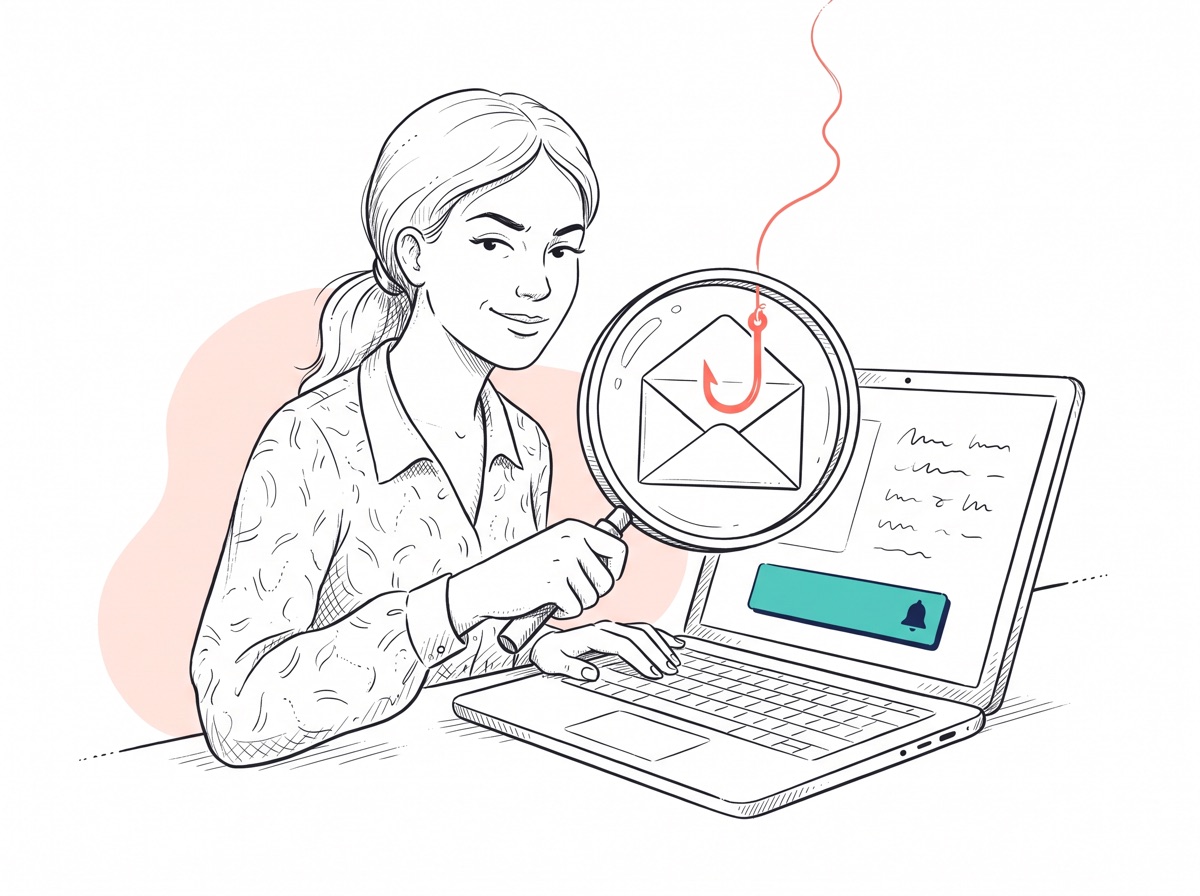
Phishing-Simulation mit WePhish
Ob Ihr Programm wirkt, zeigt sich am Verhalten: Wer klickt, wer meldet? Mit WePhish, unserer eigenen Plattform für simulierte Phishing-E-Mails, testen Sie das realistisch und konform zur DSGVO (Datenschutz-Grundverordnung). Die Kennzahlen liefern zugleich den auditfähigen Nachweis.
- Regelmäßige Kampagnen mit steigendem Schwierigkeitsgrad, abgestimmt auf Reifegrad und Abteilung
- Klick- und Meldequote als Kennzahlen, die den Fortschritt über die Zeit sichtbar machen
- Anonymisierte Auswertung: Im Mittelpunkt steht der Lerneffekt, nicht die Bloßstellung Einzelner
Das nehmen Sie mit
Aus den vier Bausteinen entsteht ein Programm mit Plan, Formaten und Nachweisen statt einer Sammlung unverbundener Einzelmaßnahmen.
- Awareness-Kampagnenplan über das Jahr: Themen, Kanäle, Timing
- Security-Portal bzw. Intranet-Seiten und Info-Formate
- Interaktive Formate: Quizze, Games und Microlearnings
- Phishing-Simulationen über unsere Plattform WePhish
- Onboarding- und rollenbasierte Schulungskonzepte
- Auditfähiger Nachweis für ISO 27001 A.6.3 (Sensibilisierung und Schulung) und NIS2 Art. 21
Von der Standortbestimmung zur Sicherheitskultur
Awareness ist kein einmaliges Projekt. Wirkung entsteht durch ein durchdachtes Programm über das ganze Jahr, mit den richtigen Formaten für jede Zielgruppe.
Erstgespräch & Analyse
Wir klären Zielgruppen, Reifegrad und Treiber (Audit, NIS2) und adressieren Fragen des Betriebsrats frühzeitig.
Awareness-Konzept & Jahresplan
Wir stellen Themen, Kanäle und Formate (von Kampagnen über Portal und Games bis zur Phishing-Simulation) zu einem stimmigen Programm zusammen.
Umsetzung & Rollout
Wir produzieren und rollen die Formate aus: Kampagnen, Intranet-Seiten, Schulungen und Simulationen, betreut oder im Self-Service.
Messen & Verankern
Kennzahlen, Reporting und kontinuierliche Verbesserung sorgen dafür, dass aus einzelnen Maßnahmen eine gelebte Sicherheitskultur wird.
Stimmen aus 10+ Jahren Security-Praxis
Empfehlungen für unseren Inhaber von Kund:innen und Kolleg:innen aus DAX-Konzernen, Mittelstand und Beratung, öffentlich einsehbar auf LinkedIn.
Wir haben zusammen in drei Jahren mehrere globale IT-Security-Projekte in einem DAX-Konzern überaus erfolgreich umgesetzt. Er ist nicht nur ein hervorragender Security Consultant mit exzellentem, technischen Know-how, sondern er schaut auch immer über den Tellerrand, geht die Extra Meile, ist äußerst zuverlässig — und dann einfach noch so ein herzensguter Mensch mit tollem Charakter.
Ein äußerst kompetenter und zuverlässiger Experte im Bereich Data Loss Prevention (DLP), Microsoft Purview und Data Labeling. Er verbindet tiefes fachliches Know-how mit einer strukturierten, lösungsorientierten Arbeitsweise und überzeugt durch Professionalität sowie eine sehr angenehme Zusammenarbeit.
Was ihn auszeichnet, ist die seltene Kombination aus tiefem technischem Know-how und dem Gespür dafür, komplexe Sicherheitsthemen verständlich und praxisnah zu vermitteln. Ob ISMS-Aufbau, ISO 27001, KRITIS-Compliance oder NIS2 — er bringt nicht nur das fachliche Fundament mit, sondern auch die Erfahrung, regulatorische Anforderungen wirklich in der Organisation zu verankern.
Ein sehr kompetenter Berater, der ein breites Spektrum von Tätigkeiten im Bereich Informationssicherheit abdecken kann. Dort beschränkt er sich nicht nur auf reine Beratung, sondern packt bei Bedarf auch bei der Umsetzung mit an. Als Projektleiter oder Verantwortlicher für Arbeitspakete agiert er dezent, aber dennoch wirkungsvoll — und erreicht so bei Kunden und Kollegen eine hohe Wertschätzung.
Häufige Fragen zu Security Awareness
Security Awareness (deutsch: Sicherheitsbewusstsein) bezeichnet alle Maßnahmen, die das Risikobewusstsein und Sicherheitsverhalten der Mitarbeitenden stärken, von Phishing-Simulationen über Kampagnen und Schulungen bis zu Gamification. Ziel ist keine einmalige Schulung, sondern eine gelebte Sicherheitskultur, in der sicheres Verhalten zur Gewohnheit wird. Da die meisten erfolgreichen Angriffe den Faktor Mensch ausnutzen, ist Awareness eine der wirksamsten Security-Maßnahmen überhaupt.
Für eine Teilnahmequote ja, für eine echte Verhaltensänderung nein. Auch im Audit genügt der Hinweis auf eine einzelne Schulung nicht. ISO 27001 (A.6.3) und NIS2 (Art. 21) verlangen kontinuierliche, nachweisbare Awareness-Maßnahmen. Wirkung entsteht durch ein Programm über das ganze Jahr mit abwechslungsreichen Formaten statt einer einmaligen Pflichtveranstaltung.
Das hängt von Umfang, Mitarbeiterzahl und Formaten ab. Ein Phishing-Simulations-Baustein ist anders kalkuliert als ein Jahresprogramm aus Kampagnen, Portal, Games und Schulungen. Wir stellen das Programm modular zusammen, sodass Sie mit den wirksamsten Maßnahmen starten und schrittweise ausbauen können. Im kostenlosen Erstgespräch geben wir eine konkrete Einordnung.
Über Kennzahlen wie Klick- und Meldequoten bei Phishing-Simulationen, Teilnahme- und Abschlussraten bei Schulungen sowie deren Entwicklung über die Zeit. Dieses Reporting macht den Fortschritt sichtbar und liefert zugleich den auditfähigen Nachweis für ISO 27001 und NIS2.
In der Regel ja, denn Phishing-Simulationen verarbeiten Verhaltensdaten von Beschäftigten und sind daher mitbestimmungspflichtig. Wir adressieren Betriebsrat und Datenschutz bewusst früh im Konzept und gestalten die Simulationen so, dass sie auf den Lerneffekt statt auf die Bloßstellung Einzelner zielen: anonymisiert ausgewertet und fair kommuniziert.
Sprechen wir über Ihre Sicherheitskultur
Zwei kurze Schritte genügen für einen ersten Vorschlag. So kann das Erstgespräch gezielt an Ihrer Situation ansetzen. Unverbindlich und ohne Verkaufsgespräch.
- 30 Minuten, unverbindlich. Wenn eine einzelne Kampagne ausreicht, sagen wir Ihnen das offen
- Jahresplan mit Nachweis für das Audit statt Pflicht-E-Learning
Oder direkt: hello@welabs.de | +49 6134 5079570