Die Ausgangslage

Ein Audit steht bevor: Sind Sie vorbereitet?

Ob Zertifizierung, Kundenanforderung oder Gesetz: Die Frist steht fest. Entscheidend ist, ob Sie mit einem gelebten ISMS in die Prüfung gehen oder mit einer Dokumentation, die im Alltag nicht angewendet wird.

ISO 27001 gefordert

Großkunden setzen ein Zertifikat nach ISO 27001 (internationaler Standard für Informationssicherheit) voraus. Ohne ISMS scheiden Sie aus Ausschreibungen aus, bevor diese beginnen.

NIS2 wird Pflicht

NIS2 (EU-Richtlinie zur Cybersicherheit) bringt Registrierung, Risikomanagement, Meldepflichten und Geschäftsführerhaftung mit sich. Intern ist häufig unklar, was davon wie umzusetzen ist.

TISAX für die Lieferkette

Wer für die Automobilindustrie arbeitet, kommt am TISAX-Label (Informationssicherheits-Nachweis der Automobilbranche) nicht vorbei. Gefordert ist ein Reifegrad-Nachweis, keine bloße Absichtserklärung.

Was Sie bekommen

Ein ISMS, das im Betrieb wirkt
und nicht nur dokumentiert

Wir bauen Ihr Managementsystem so schlank wie möglich und so umfangreich wie nötig: Prozesse, die Ihre Organisation tragen kann, und Nachweise, die im Audit Bestand haben.

Gap-Analyse

Abgleich gegen den relevanten Standard: Was fehlt tatsächlich, was ist bereits vorhanden, was lässt sich wiederverwenden?

Umsetzung statt Empfehlung

Wir schreiben nicht nur Policies, sondern führen die Prozesse ein, konfigurieren die Technik und schulen die Verantwortlichen.

Audit-Begleitung

Interne Audits, Management-Review und Begleitung durch die Zertifizierung, bis das Zertifikat vorliegt.
Konkrete Ergebnisse

  • Gap-Analyse mit priorisiertem Maßnahmenplan und Aufwänden
  • Scope, Risikoanalyse und Statement of Applicability (Erklärung zur Anwendbarkeit)
  • Policies und Prozesse, eingeführt und nicht nur geschrieben
  • NIS2-Betroffenheitsanalyse und Umsetzungsfahrplan
  • Internes Audit und Begleitung bis zum Zertifikat
Audit-Readiness anfragen
Unser Vorgehen

Vom Gap zum Zertifikat

Je nach Reifegrad und Standard dauert der Weg sechs bis zwölf Monate. Nach der Gap-Analyse sagen wir Ihnen ehrlich, was realistisch ist.

Kostenlos
01

Security-Check

30 Minuten Erstgespräch zu Standard, Frist und Reifegrad sowie zum schnellsten sinnvollen Weg.

02

Gap-Analyse

Strukturierter Abgleich gegen den Standard, priorisierter Maßnahmenplan als Festpreis-Paket.

03

Aufbau & Umsetzung

Risikoanalyse, Policies, Prozesse und technische Maßnahmen, gemeinsam mit Ihren Verantwortlichen umgesetzt.

04

Audit & Zertifikat

Internes Audit, Management-Review und Zertifizierungsbegleitung. Danach bleibt ein ISMS, das im Betrieb weiterläuft.

Referenzen

Stimmen aus 10+ Jahren Security-Praxis

Empfehlungen für unseren Inhaber von Kund:innen und Kolleg:innen aus DAX-Konzernen, Mittelstand und Beratung, öffentlich einsehbar auf LinkedIn.

Wir haben zusammen in drei Jahren mehrere globale IT-Security-Projekte in einem DAX-Konzern überaus erfolgreich umgesetzt. Er ist nicht nur ein hervorragender Security Consultant mit exzellentem, technischen Know-how, sondern er schaut auch immer über den Tellerrand, geht die Extra Meile, ist äußerst zuverlässig — und dann einfach noch so ein herzensguter Mensch mit tollem Charakter.

IT Security Architect eines DAX-Konzerns LinkedIn-Empfehlung ansehen

Ein äußerst kompetenter und zuverlässiger Experte im Bereich Data Loss Prevention (DLP), Microsoft Purview und Data Labeling. Er verbindet tiefes fachliches Know-how mit einer strukturierten, lösungsorientierten Arbeitsweise und überzeugt durch Professionalität sowie eine sehr angenehme Zusammenarbeit.

Head of Collaboration Platforms eines Industrieunternehmens LinkedIn-Empfehlung ansehen

Was ihn auszeichnet, ist die seltene Kombination aus tiefem technischem Know-how und dem Gespür dafür, komplexe Sicherheitsthemen verständlich und praxisnah zu vermitteln. Ob ISMS-Aufbau, ISO 27001, KRITIS-Compliance oder NIS2 — er bringt nicht nur das fachliche Fundament mit, sondern auch die Erfahrung, regulatorische Anforderungen wirklich in der Organisation zu verankern.

CISO eines Telekommunikationsunternehmens LinkedIn-Empfehlung ansehen

Ein sehr kompetenter Berater, der ein breites Spektrum von Tätigkeiten im Bereich Informationssicherheit abdecken kann. Dort beschränkt er sich nicht nur auf reine Beratung, sondern packt bei Bedarf auch bei der Umsetzung mit an. Als Projektleiter oder Verantwortlicher für Arbeitspakete agiert er dezent, aber dennoch wirkungsvoll — und erreicht so bei Kunden und Kollegen eine hohe Wertschätzung.

Ehemaliger CISO eines DAX-Konzerns LinkedIn-Empfehlung ansehen
FAQ

Häufige Fragen zu ISMS, ISO 27001 & NIS2

Die Kosten hängen von Unternehmensgröße, Scope und Standard ab. Wir arbeiten mit Festpreis-Paketen statt offener Tagessätze: Schon die Gap-Analyse bieten wir als klar umrissenes Festpreis-Paket an. Danach wissen Sie, welche Maßnahmen anstehen und was der Aufbau bis zum Zertifikat kostet. Für einen Mittelständler mit überschaubarem Scope ist ein ISO-27001-fähiges ISMS je nach Reifegrad meist im niedrigen bis mittleren fünfstelligen Bereich realisierbar. Im kostenlosen Erstgespräch geben wir eine ehrliche erste Einordnung.

Je nach Reifegrad sechs bis zwölf Monate. Unternehmen mit vorhandenen Prozessen und Dokumentation sind schneller; wer bei null startet, braucht länger. Nach der Gap-Analyse sagen wir Ihnen realistisch, welcher Zeitrahmen machbar ist und welche Quick Wins sich sofort umsetzen lassen.

NIS2 betrifft mittlere und große Unternehmen in 18 als wichtig oder besonders wichtig eingestuften Sektoren, von Energie und Gesundheit über Logistik bis zu digitalen Diensten und verarbeitendem Gewerbe. Entscheidend sind Sektor, Mitarbeiterzahl bzw. Umsatz und die Rolle in der Lieferkette. Auch Unternehmen, die nicht direkt betroffen sind, erhalten die Anforderungen zunehmend über ihre Kunden. Einen schnellen Selbsttest bietet unser NIS2-Betroffenheits-Check; im Erstgespräch klären wir es verbindlich.

ISO 27001 ist ein freiwilliger, zertifizierbarer Standard für ein Informationssicherheits-Managementsystem (ISMS). NIS2 ist eine EU-Richtlinie und damit gesetzliche Pflicht für betroffene Unternehmen, verbunden mit Registrierung, Risikomanagement, Meldepflichten und Geschäftsführerhaftung. Ein ISMS nach ISO 27001 deckt einen Großteil der NIS2-Anforderungen ab: Wer ISO 27001 umsetzt, hat den größten Teil des NIS2-Wegs bereits hinter sich. Die gesetzlichen NIS2-Pflichten wie Registrierung beim BSI, Meldewege für Sicherheitsvorfälle und die Verantwortung der Geschäftsführung müssen aber zusätzlich aufgesetzt werden, denn ein ISO-Zertifikat deckt sie nicht automatisch ab.

Das hängt von Ihren Kunden ab. Wer für die Automobilindustrie arbeitet, kommt am TISAX-Label kaum vorbei; in anderen Branchen ist ISO 27001 der Standard. Beide bauen auf denselben Grundprinzipien auf, sodass sich ein gemeinsames ISMS für beide Nachweise nutzen lässt. Im Erstgespräch klären wir, welcher Nachweis für Ihre Ausschreibungen und Kundenanforderungen wirklich nötig ist.

Kostenloses Erstgespräch

Wann ist Ihr Audit, und wo stehen Sie heute?

Zwei kurze Schritte genügen für eine erste Einschätzung. So kann das Erstgespräch gezielt an Ihrer Situation ansetzen. Unverbindlich und ohne Verkaufsgespräch.

  • 30 Minuten, unverbindlich. Wenn Sie das Audit auch ohne externe Unterstützung bestehen können, sagen wir Ihnen das offen
  • Festpreis für Gap-Analyse und ISMS-Aufbau, kalkuliert nach dem Erstgespräch
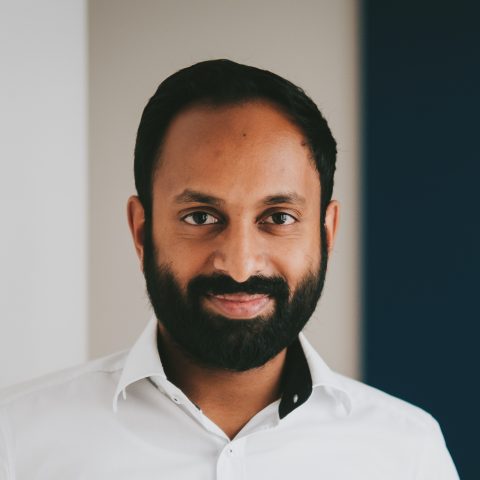
Jens Thekkeveettil
Ihr Ansprechpartner
Jens Thekkeveettil
Inhaber · 15+ Jahre Informationssicherheit
Antwort innerhalb von 24 Stunden
1 Was brauchen Sie? *
2 Ihre Organisation
Um welchen Standard geht es? optional
Wie viele Mitarbeitende hat Ihr Unternehmen? *
Wann soll es losgehen? optional
Was trifft bei Ihnen zu? optional, mehrfach
3 Wie erreichen wir Sie?

Oder direkt: hello@welabs.de | +49 6134 5079570