Die Ausgangslage

Lizenziert heißt nicht durchgeführt

Die meisten Unternehmen, die zu uns kommen, haben eine Phishing-Simulation bereits eingeplant. Das Hindernis ist selten das Werkzeug.

Das Tool bleibt ungenutzt

Die Lizenz ist gebucht und der Zugang eingerichtet, doch dann hat das Tagesgeschäft Vorrang. Ein Self-Service-Tool setzt die Kampagne nicht von allein auf, und intern fehlt die Kapazität, diese Aufgabe zu übernehmen.

Die E-Mails werden nicht zugestellt

Ohne sauberes Whitelisting filtert Ihr eigener Spamschutz die Simulation aus. Das Ergebnis ist eine Klickrate nahe null und damit eine Zahl, aus der sich nichts ableiten lässt.

Die Kampagne verliert an Akzeptanz

Ohne Abstimmung mit Betriebsrat und Datenschutz und ohne Kommunikationsplan fühlt sich die Belegschaft anschließend bloßgestellt, und das Thema ist auf Jahre belastet.

Sie möchten zunächst Ihren Stand einschätzen? Phishing-Risiko-Check starten (fünf Minuten, ohne Anmeldung).

Was Sie bekommen

Sie beauftragen ein Projekt,
kein Werkzeug

Wir arbeiten wie in jedem anderen Security-Projekt: fester Ansprechpartner, klarer Ablauf, ein Ergebnis, das Sie Geschäftsführung und Auditor vorlegen können. Ihre IT muss dafür nichts betreiben und nichts lernen.

Konzeption statt Standardvorlagen

Wir wählen die Szenarien gemeinsam mit Ihnen aus, statt Ihnen lediglich eine Bibliothek bereitzustellen: passend zu Branche, Abteilung und zu den Nachrichten, die in Ihrem Unternehmen realistisch eingehen könnten.

Durchführung durch uns

Terminierung, Versand verteilt über ein Zeitfenster, Monitoring während der Laufzeit und Reaktion, wenn etwas anders läuft als geplant: Diese Aufgaben übernehmen wir vollständig.

Auswertung mit Einordnung

Klick- und Meldequote sind schnell erhoben. Wertvoll werden sie erst mit der Einordnung: Was ist für Ihre Branche normal, was ist auffällig, und was folgt daraus?

Konkrete Ergebnisse

  • Abgestimmtes Kampagnenkonzept mit Zielgruppen und Szenarien
  • Technische Vorbereitung inklusive begleitetem IP-Whitelisting
  • Durchgeführte Kampagne: Versand, Monitoring und Betrieb durch uns
  • Auswertung nach Zielgruppen, anonymisiert und fair
  • Abschlussbericht für Geschäftsführung und Audit-Ablage
  • Empfehlungen für die nächsten Schritte
Phishing-Kampagne anfragen
Der Projektablauf

Sechs Schritte, bei denen Sie jederzeit eingebunden sind

Von der Beauftragung bis zum Abschlussbericht vergehen typischerweise vier bis sechs Wochen. Der größte Teil davon ist Vorbereitung, also genau der Teil, für den intern häufig die Kapazität fehlt.

Kostenlos
01

Scoping

Wer wird getestet, was soll die Kampagne beantworten, welche Rahmenbedingungen gelten? Wir klären Ziel, Zielgruppen und Zeitpunkt und sagen Ihnen offen, wenn eine Simulation aktuell nicht der richtige nächste Schritt ist.

02

Technische Vorbereitung

Wir begleiten Ihre IT beim IP-Whitelisting in Spamfilter und Mail-Gateway (dem zentralen E-Mail-Eingangssystem), richten die Absender-Domains ein und prüfen per Testversand, dass die Mails tatsächlich in den Postfächern ankommen.

03

Szenarien-Konzeption

Gemeinsam legen wir Szenarien und Schwierigkeitsgrad fest, passen die Texte an Ihre Realität an und entscheiden, was Mitarbeitende nach einem Klick zu sehen bekommen. Betriebsrat und Datenschutz binden wir hier ein.

04

Durchführung

Versand verteilt über ein Zeitfenster statt auf einen Schlag, Monitoring während der gesamten Laufzeit und eine direkte Abstimmung mit Ihrem Service Desk, falls dort Rückfragen eingehen.

05

Auswertung

Öffnungs-, Klick- und Meldequote nach Zielgruppen, anonymisiert. Wir ordnen die Zahlen ein, statt sie nur zu zeigen: Wo ist der Wert erwartbar, wo lohnt sich ein genauerer Blick?

06

Abschlussbericht

Ein Bericht, den Sie so weitergeben können: Ergebnis, Einordnung, Empfehlungen und der Nachweis für die Audit-Ablage. Auf Wunsch stellen wir ihn in Ihrer Runde persönlich vor.

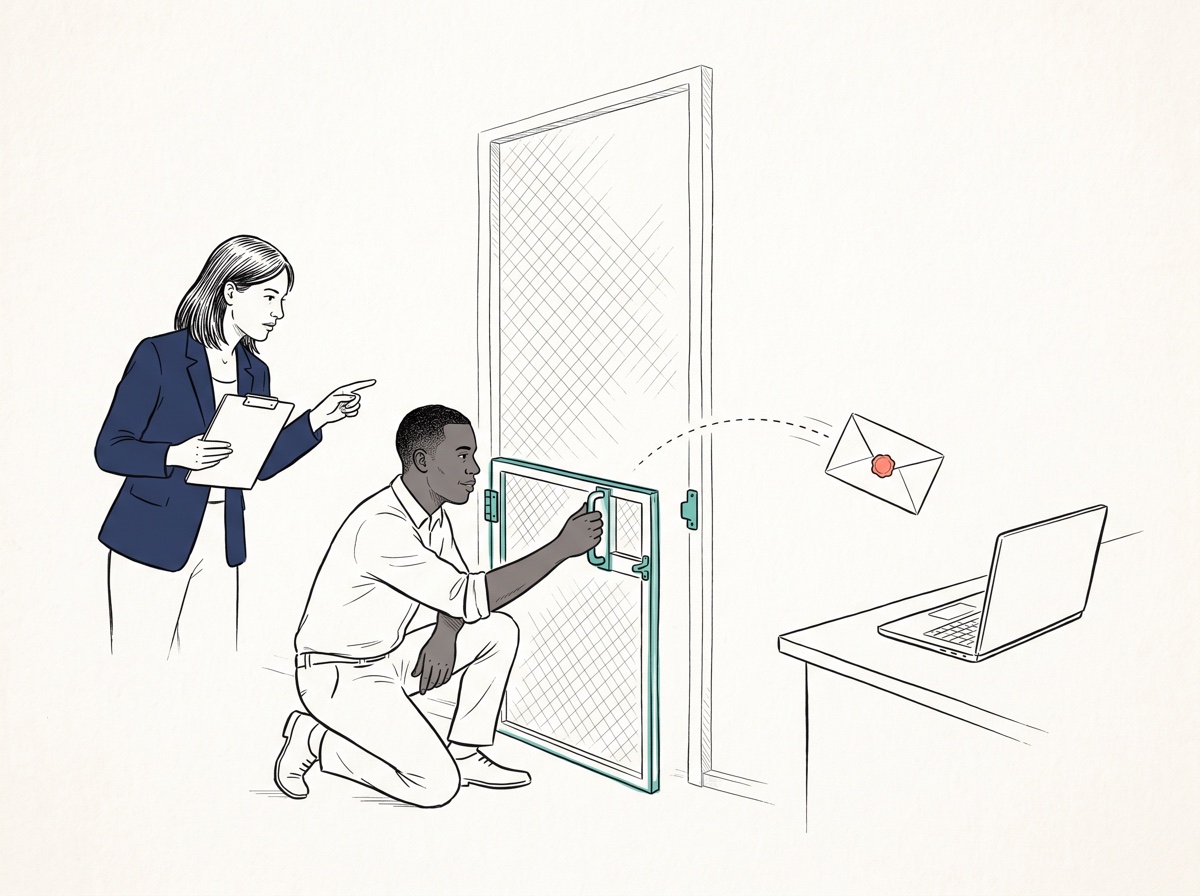
Handgezeichnete Illustration: Eine Beraterin und ein IT-Administrator öffnen gemeinsam ein kleines Tor in einer Filterwand, durch das ein einzelner Briefumschlag zu einem Laptop gelangt
Der Schritt, an dem es meist scheitert

Whitelisting machen wir mit Ihrer IT gemeinsam

Simulierte Phishing-Mails sehen für Ihren Spamfilter aus wie echte und werden entsprechend aussortiert. Wer die Kampagne allein aufsetzt, misst am Ende die Qualität des Spamfilters statt das Verhalten der Belegschaft.

Wir liefern Ihrer IT die konkreten Angaben für Spamfilter und Mail-Gateway, begleiten die Einrichtung in einem gemeinsamen Termin und prüfen vor dem Start mit Testversand, dass die Mails wirklich in den Postfächern ankommen. Für Microsoft 365 und die gängigen Gateways haben wir ein erprobtes Vorgehen.
Unsere Plattform

Durchgeführt mit WePhish:
entwickelt und betrieben in Mainz

Wir mieten für Ihre Kampagne keine fremde Software, sondern nutzen unsere eigene: WePhish. Sie müssen sie weder lizenzieren noch bedienen, sehen aber jederzeit, was darin geschieht. Drei Einblicke:

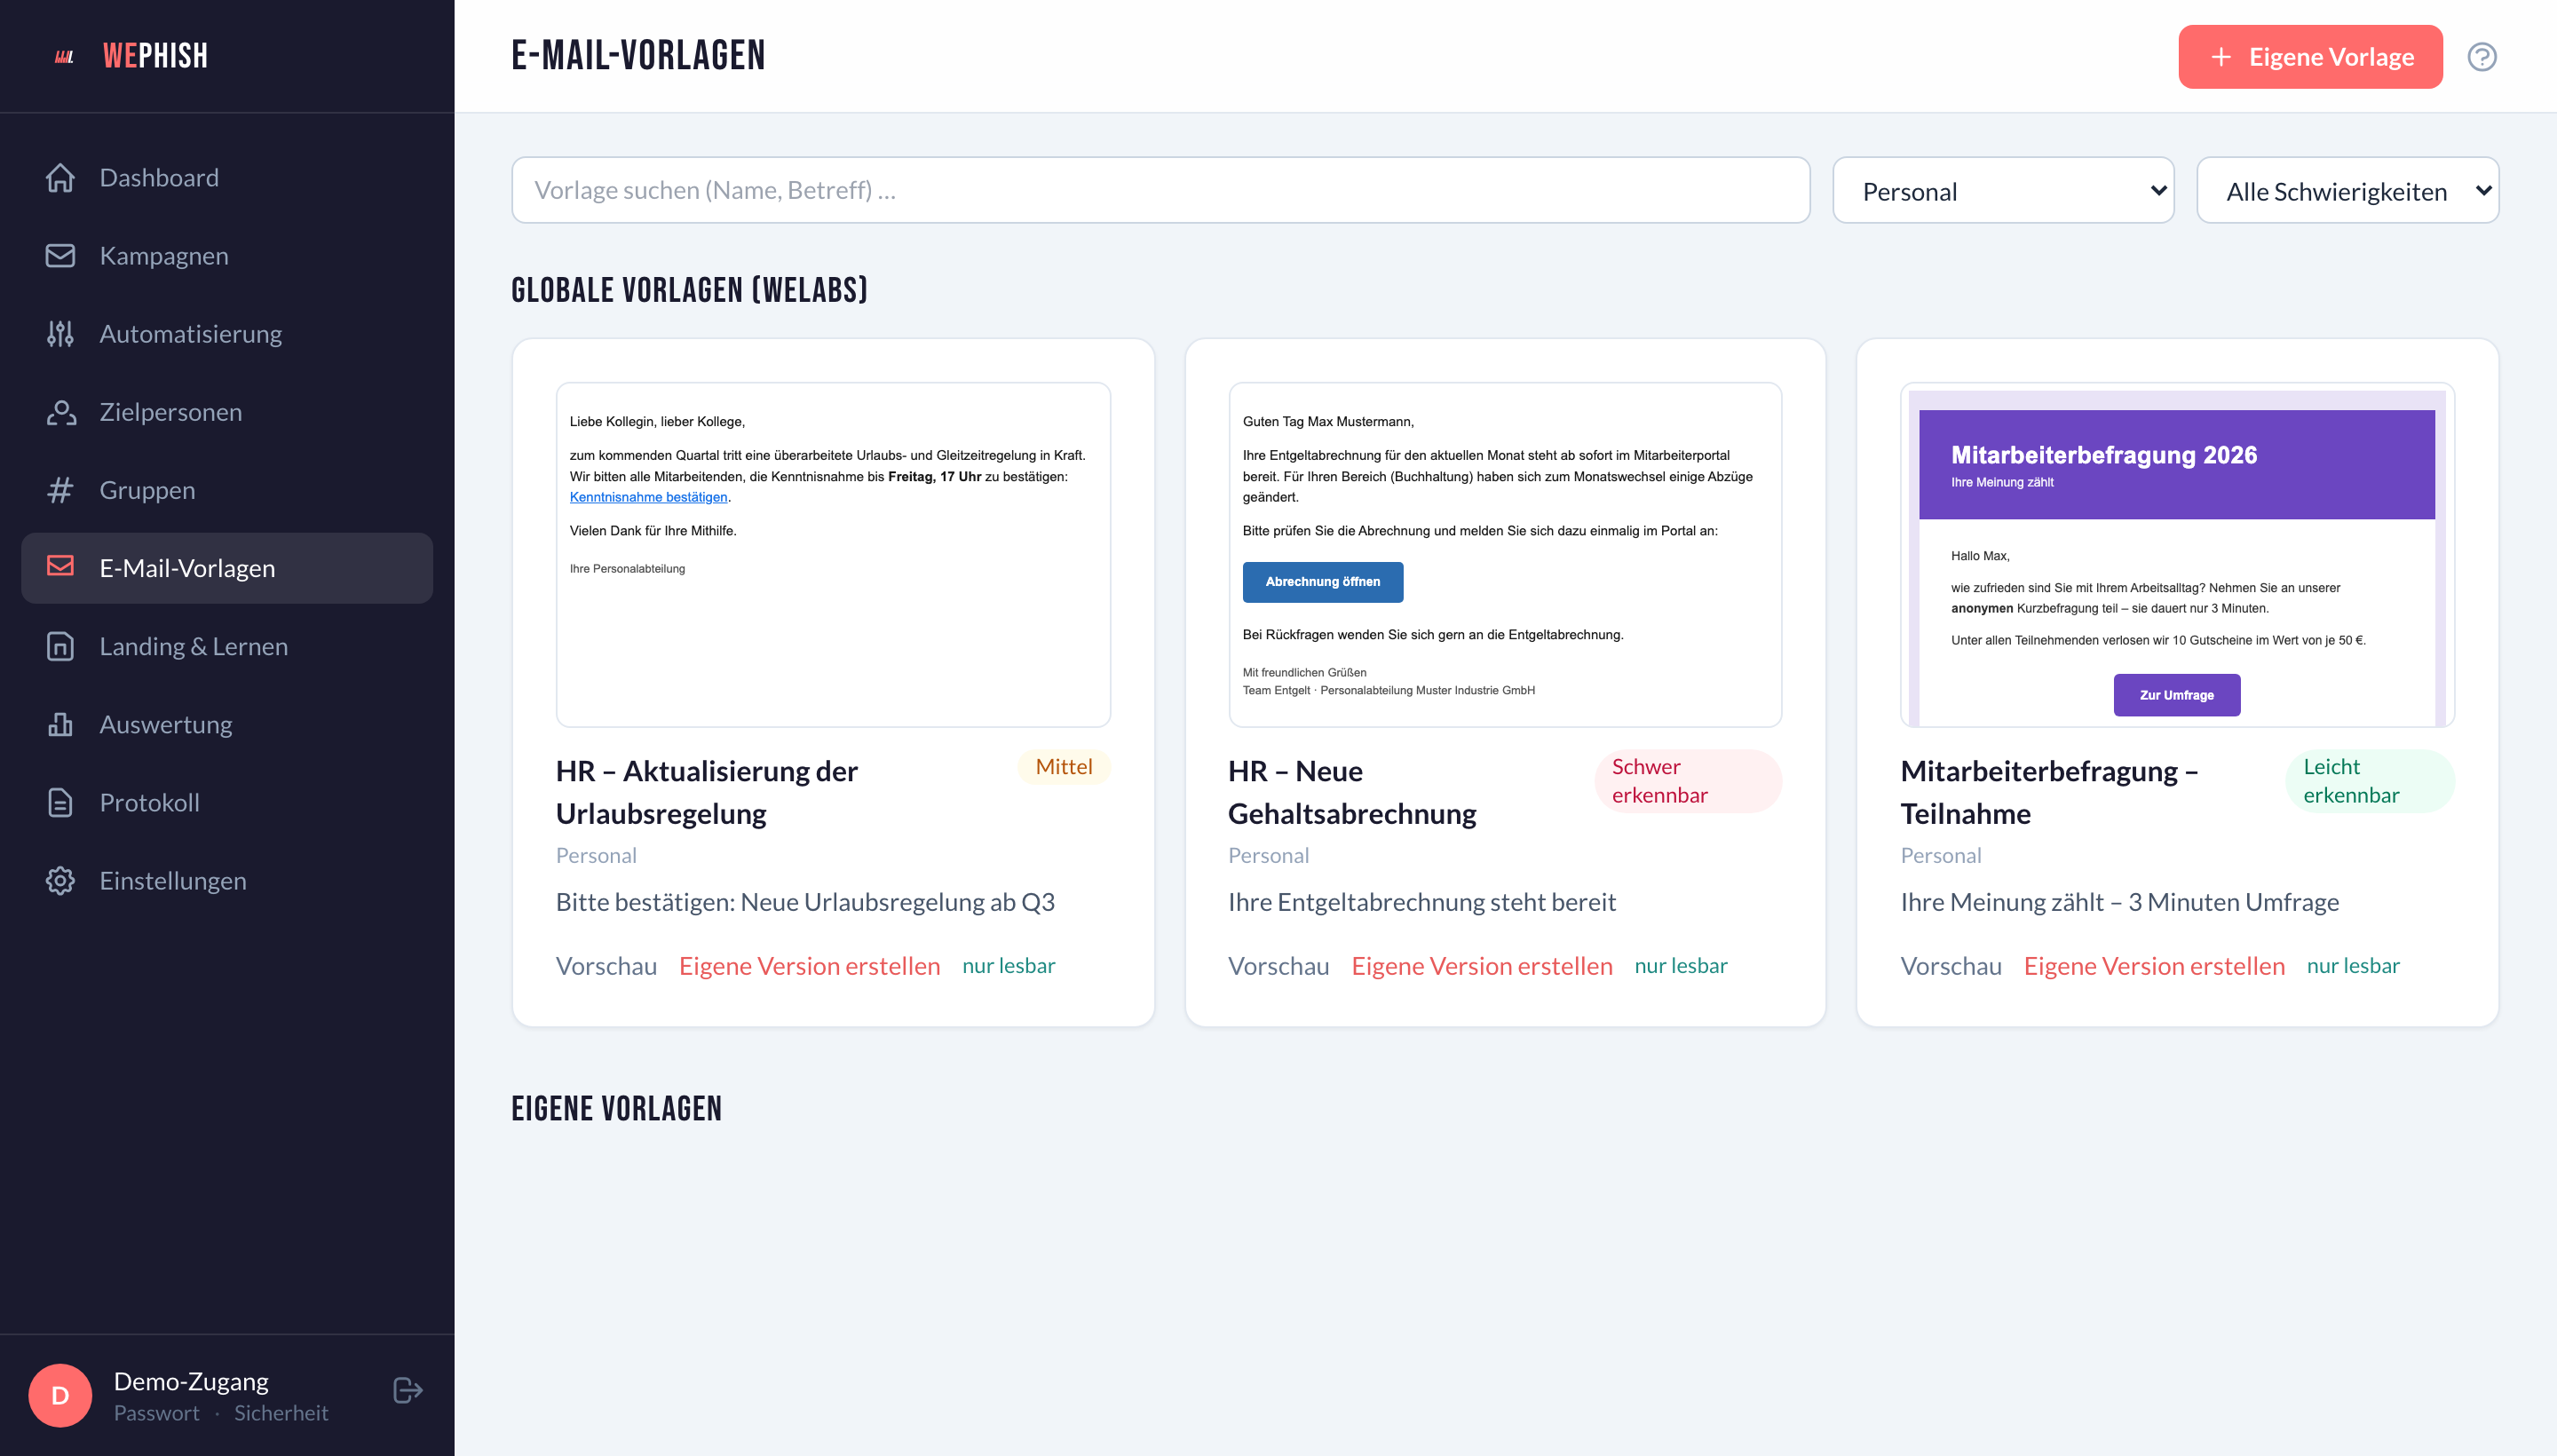
Vorlagen-Bibliothek von WePhish mit markenneutralen Szenarien wie Gehaltsabrechnung, Urlaubsregelung und Mitarbeiterbefragung
01
Szenarien-Konzeption

Aus 27 Vorlagen wird Ihr Szenario

Sieben Kategorien über alle Schwierigkeitsstufen: Paket-Zustellung, Konto-Sperrung, E-Signatur und CEO-Fraud (gefälschte Zahlungsanweisungen im Namen der Geschäftsführung). Im Workshop wählen wir gemeinsam aus und passen die Texte auf Ihre Realität an: Ihre Abläufe, Ihre Absender, Ihre Formulierungen. Sie sehen jede Mail vor dem Versand.

  • Glaubwürdige Texte in perfektem Deutsch, keine Übersetzungen
  • Markenneutral: keine echten Fremdmarken in den Vorlagen
WePhish-Dashboard mit Öffnungs-, Klick- und Meldequote einer laufenden Kampagne in Echtzeit
02
Durchführung

Wir führen die Kampagne durch, Sie verfolgen sie live

Während der Laufzeit sehen Sie Öffnungs-, Klick- und Meldequote in Echtzeit, aufgeschlüsselt nach Zielgruppen. Bedienen müssen Sie nichts: Versand, Monitoring und Betrieb liegen bei uns. Auf Wunsch bekommen Sie einen eigenen Lesezugriff für Ihr Security-Team.

  • Versand verteilt über ein Zeitfenster statt auf einen Schlag
  • Auswertung standardmäßig anonymisiert, Eingaben werden nie gespeichert
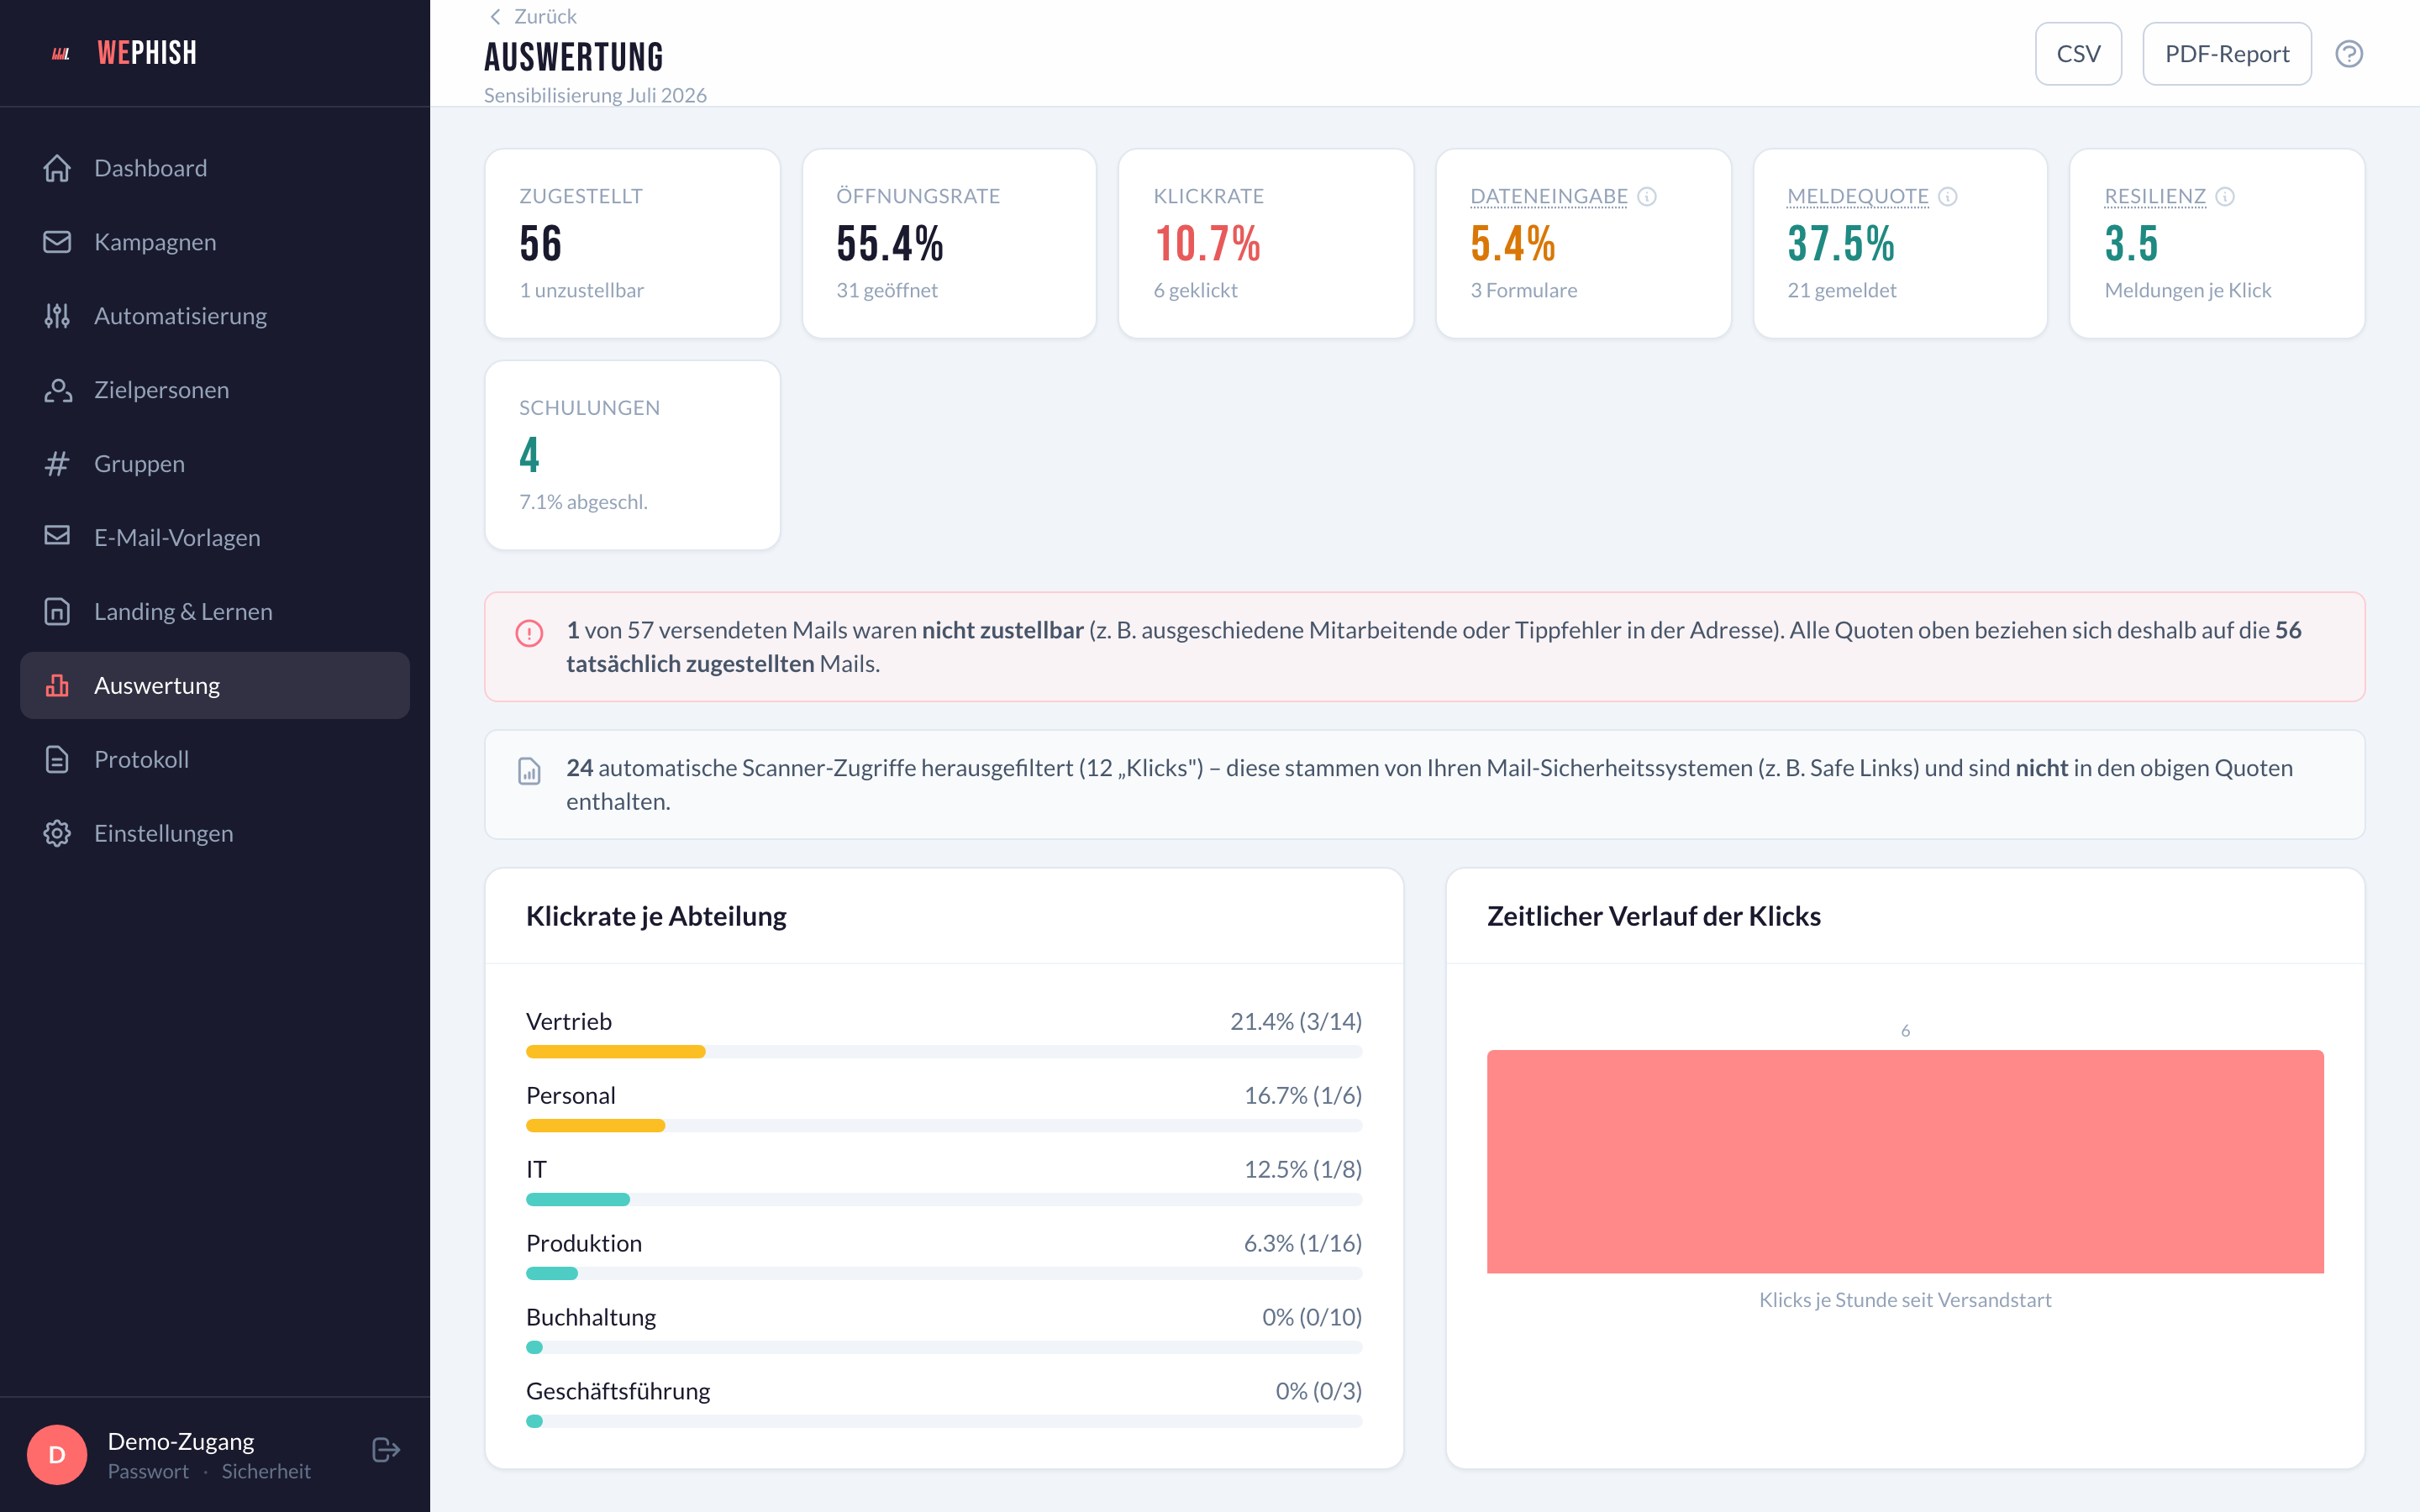
Fertiger WePhish-Report mit Kennzahlen, Zeitverlauf und Auswertung nach Zielgruppen
03
Abschlussbericht

Zahlen aus der Plattform, Einordnung von uns

WePhish liefert die Kennzahlen fertig aufbereitet: Zeitverlauf, Zielgruppenvergleich, Melde- gegen Klickquote. Wir setzen die Einordnung und die Empfehlungen darauf und liefern den Bericht so, dass er ohne Nacharbeit in die Geschäftsführungsrunde und in die Audit-Ablage geht.

  • Nachweis für ISO 27001 A.6.3 (Sensibilisierung und Schulung) und NIS2 Art. 21 (EU-Richtlinie zur Cybersicherheit)
  • Auf Wunsch stellen wir das Ergebnis persönlich vor
Made in Mainz

Die Plattform kommt aus dem eigenen Haus

Treten während Ihrer Kampagne Probleme auf, sitzt die Entwicklung im selben Haus wie Ihr Ansprechpartner. Möchten Sie später selbst Kampagnen durchführen, übernehmen Sie WePhish ohne Migration und ohne neuen Anbieter.

Umfang & Aufwand

Der Aufwand richtet sich nach Ihrer Größe

Wir kalkulieren nach Aufwand, nicht nach Lizenzplätzen. Entscheidend sind Mitarbeiterzahl, Anzahl der Zielgruppen und ob mehrere Standorte oder Sprachen dazukommen.

Bis 100 Mitarbeitende

Eine Zielgruppe, ein abgestimmtes Szenario, eine Auswertung. Der übliche Einstieg, meist als einmalige Standortbestimmung vor dem ersten Audit.

100 bis 500 Mitarbeitende

Mehrere Zielgruppen mit unterschiedlichem Schwierigkeitsgrad, Auswertung nach Bereichen und eine begleitete Abstimmung mit Betriebsrat und Datenschutz.

Ab 500 Mitarbeitenden

Mehrere Standorte und Sprachen, rollierende Wellen über das Jahr und ein Reporting, das auch auf Konzern- oder Holding-Ebene funktioniert.

Ein Angebot erstellen wir nach dem Scoping, da eine seriöse Kalkulation vorher nicht möglich ist. Sie erhalten dann einen Festpreis für das Projekt mit vorab klar definiertem Leistungsumfang. Kampagne anfragen

Handgezeichnete Illustration: Zwei Kolleginnen verteilen Briefumschlag-Marker über ein großes Jahresrad an der Wand, in der Mitte eine steigende Linie
Auch möglich

Eine Kampagne misst,
ein Programm verändert

Eine einzelne Simulation liefert eine Standortbestimmung. Verhalten ändert sich erst durch regelmäßige Maßnahmen über das Jahr.

Deshalb begleiten wir Phishing-Simulationen auf Wunsch dauerhaft: mehrere Wellen mit steigendem Schwierigkeitsgrad, flankiert von Awareness-Kampagnen, Schulungen und einem Security-Portal. Auch das erfolgt betreut, mit Jahresplan statt Tool-Abonnement.

Laufende Awareness-Programme ansehen
Referenzen

Stimmen aus 10+ Jahren Security-Praxis

Empfehlungen für unseren Inhaber von Kund:innen und Kolleg:innen aus DAX-Konzernen, Mittelstand und Beratung, öffentlich einsehbar auf LinkedIn.

Wir haben zusammen in drei Jahren mehrere globale IT-Security-Projekte in einem DAX-Konzern überaus erfolgreich umgesetzt. Er ist nicht nur ein hervorragender Security Consultant mit exzellentem, technischen Know-how, sondern er schaut auch immer über den Tellerrand, geht die Extra Meile, ist äußerst zuverlässig — und dann einfach noch so ein herzensguter Mensch mit tollem Charakter.

IT Security Architect eines DAX-Konzerns LinkedIn-Empfehlung ansehen

Ein äußerst kompetenter und zuverlässiger Experte im Bereich Data Loss Prevention (DLP), Microsoft Purview und Data Labeling. Er verbindet tiefes fachliches Know-how mit einer strukturierten, lösungsorientierten Arbeitsweise und überzeugt durch Professionalität sowie eine sehr angenehme Zusammenarbeit.

Head of Collaboration Platforms eines Industrieunternehmens LinkedIn-Empfehlung ansehen

Was ihn auszeichnet, ist die seltene Kombination aus tiefem technischem Know-how und dem Gespür dafür, komplexe Sicherheitsthemen verständlich und praxisnah zu vermitteln. Ob ISMS-Aufbau, ISO 27001, KRITIS-Compliance oder NIS2 — er bringt nicht nur das fachliche Fundament mit, sondern auch die Erfahrung, regulatorische Anforderungen wirklich in der Organisation zu verankern.

CISO eines Telekommunikationsunternehmens LinkedIn-Empfehlung ansehen

Ein sehr kompetenter Berater, der ein breites Spektrum von Tätigkeiten im Bereich Informationssicherheit abdecken kann. Dort beschränkt er sich nicht nur auf reine Beratung, sondern packt bei Bedarf auch bei der Umsetzung mit an. Als Projektleiter oder Verantwortlicher für Arbeitspakete agiert er dezent, aber dennoch wirkungsvoll — und erreicht so bei Kunden und Kollegen eine hohe Wertschätzung.

Ehemaliger CISO eines DAX-Konzerns LinkedIn-Empfehlung ansehen
FAQ

Häufige Fragen zur Phishing-Simulation

Bei einer Phishing-Simulation erhalten Mitarbeitende kontrollierte, ungefährliche Test-Mails, die einem echten Angriff nachempfunden sind. Gemessen wird, wer öffnet, wer klickt und, besonders wichtig, wer die Mail meldet. Daraus ergibt sich ein realistisches Bild davon, wie Ihre Organisation im Ernstfall reagieren würde. Ziel ist der Lerneffekt, nicht das Ertappen Einzelner: Die Auswertung erfolgt anonymisiert und nach Zielgruppen.

Weil die Arbeit nicht im Klicken der Oberfläche steckt, sondern in Whitelisting, Szenarien-Auswahl, Abstimmung mit Betriebsrat und Datenschutz, Kommunikation und Auswertung. Genau diese Schritte werden im Tagesgeschäft häufig zurückgestellt. Deshalb sehen wir regelmäßig Lizenzen, die seit Monaten ungenutzt laufen. Wir führen die Kampagne als Projekt durch und übergeben ein Ergebnis. Wenn Sie später selbst übernehmen wollen, können Sie WePhish jederzeit weiternutzen.

Unsere eigene: WePhish, entwickelt und betrieben in Mainz, gehostet in Deutschland. Für Sie hat das drei praktische Vorteile: Wir passen Szenarien an, statt an eine fremde Vorlagen-Bibliothek gebunden zu sein; bei Rückfragen während der Kampagne sitzt die Entwicklung im selben Haus; und wenn Sie später selbst Kampagnen durchführen möchten, übernehmen Sie die Plattform ohne Anbieterwechsel. Alle Details zur Plattform finden Sie auf der WePhish-Produktseite.

Simulierte Phishing-Mails sehen für Ihren Spamfilter aus wie echte Phishing-Mails und werden entsprechend aussortiert. Damit die Simulation überhaupt in den Postfächern ankommt, müssen die Versandserver in Spamfilter und Mail-Gateway freigegeben werden. Wir liefern Ihrer IT die nötigen Angaben, begleiten die Einrichtung und prüfen vor dem Start per Testversand, dass die Zustellung funktioniert. Ohne diesen Schritt misst die Kampagne die Qualität Ihres Spamfilters statt das Verhalten Ihrer Belegschaft.

In der Regel ja, denn Phishing-Simulationen verarbeiten Verhaltensdaten von Beschäftigten und sind daher mitbestimmungspflichtig. Wir adressieren das bewusst früh im Projekt und gestalten die Kampagne so, dass sie auf Lerneffekt statt auf das Bloßstellen Einzelner zielt: anonymisierte Auswertung, faire Kommunikation vorab und danach. Auf Wunsch begleiten wir die Abstimmung mit Betriebsrat und Datenschutzbeauftragten direkt.

Von der Beauftragung bis zum Abschlussbericht rechnen Sie mit vier bis sechs Wochen. Der Versand selbst läuft je nach Zielgruppengröße über wenige Tage; der Großteil der Zeit entfällt auf die Vorbereitung: Whitelisting, Szenarien-Konzeption und Abstimmungen. Steht das Whitelisting bereits, geht es schneller.

Der Aufwand staffelt sich nach Mitarbeiterzahl, Anzahl der Zielgruppen sowie zusätzlichen Standorten und Sprachen. Eine einzelne Kampagne für unter 100 Mitarbeitende ist anders kalkuliert als rollierende Wellen für mehrere tausend. Ein belastbares Angebot machen wir nach dem kostenlosen Scoping-Gespräch, dann als Festpreis für das Projekt.

Kostenloses Scoping-Gespräch

Sprechen wir über Ihre Kampagne

Drei kurze Schritte genügen für eine erste Einschätzung. So kann das Scoping-Gespräch gezielt an Ihrer Situation ansetzen. Unverbindlich und ohne Verkaufsgespräch.

  • 30 Minuten, unverbindlich. Wenn eine Simulation derzeit nicht der richtige Schritt ist, sagen wir Ihnen das offen
  • Angebot zum Festpreis, kalkuliert nach dem Scoping statt pauschal geschätzt
Jens Thekkeveettil
Ihr Ansprechpartner
Jens Thekkeveettil
Inhaber · 15+ Jahre Informationssicherheit
Antwort innerhalb von 24 Stunden
1 Was brauchen Sie? *
2 Ihre Organisation
Wie viele Mitarbeitende sollen getestet werden? *
Was ist der Anlass? optional
Wann soll es losgehen? optional
Was trifft bei Ihnen zu? optional, mehrfach
3 Wie erreichen wir Sie?

Oder direkt: hello@welabs.de | +49 6134 5079570