Wissen, wer klickt —
bevor Angreifer es tun
Realistische Phishing-Simulationen für den Mittelstand: in Minuten aufgesetzt oder komplett automatisiert, DSGVO-konform ausgewertet — mit Reports, die Ihre Geschäftsführung versteht. Betreut durch welabs oder im Self-Service.

In vier Schritten zur
messbaren Awareness
Awareness entsteht durch Wiederholung. So sieht ein WePhish-Zyklus von innen aus — Schritt für Schritt, jeweils mit dem echten Bildschirm dazu.
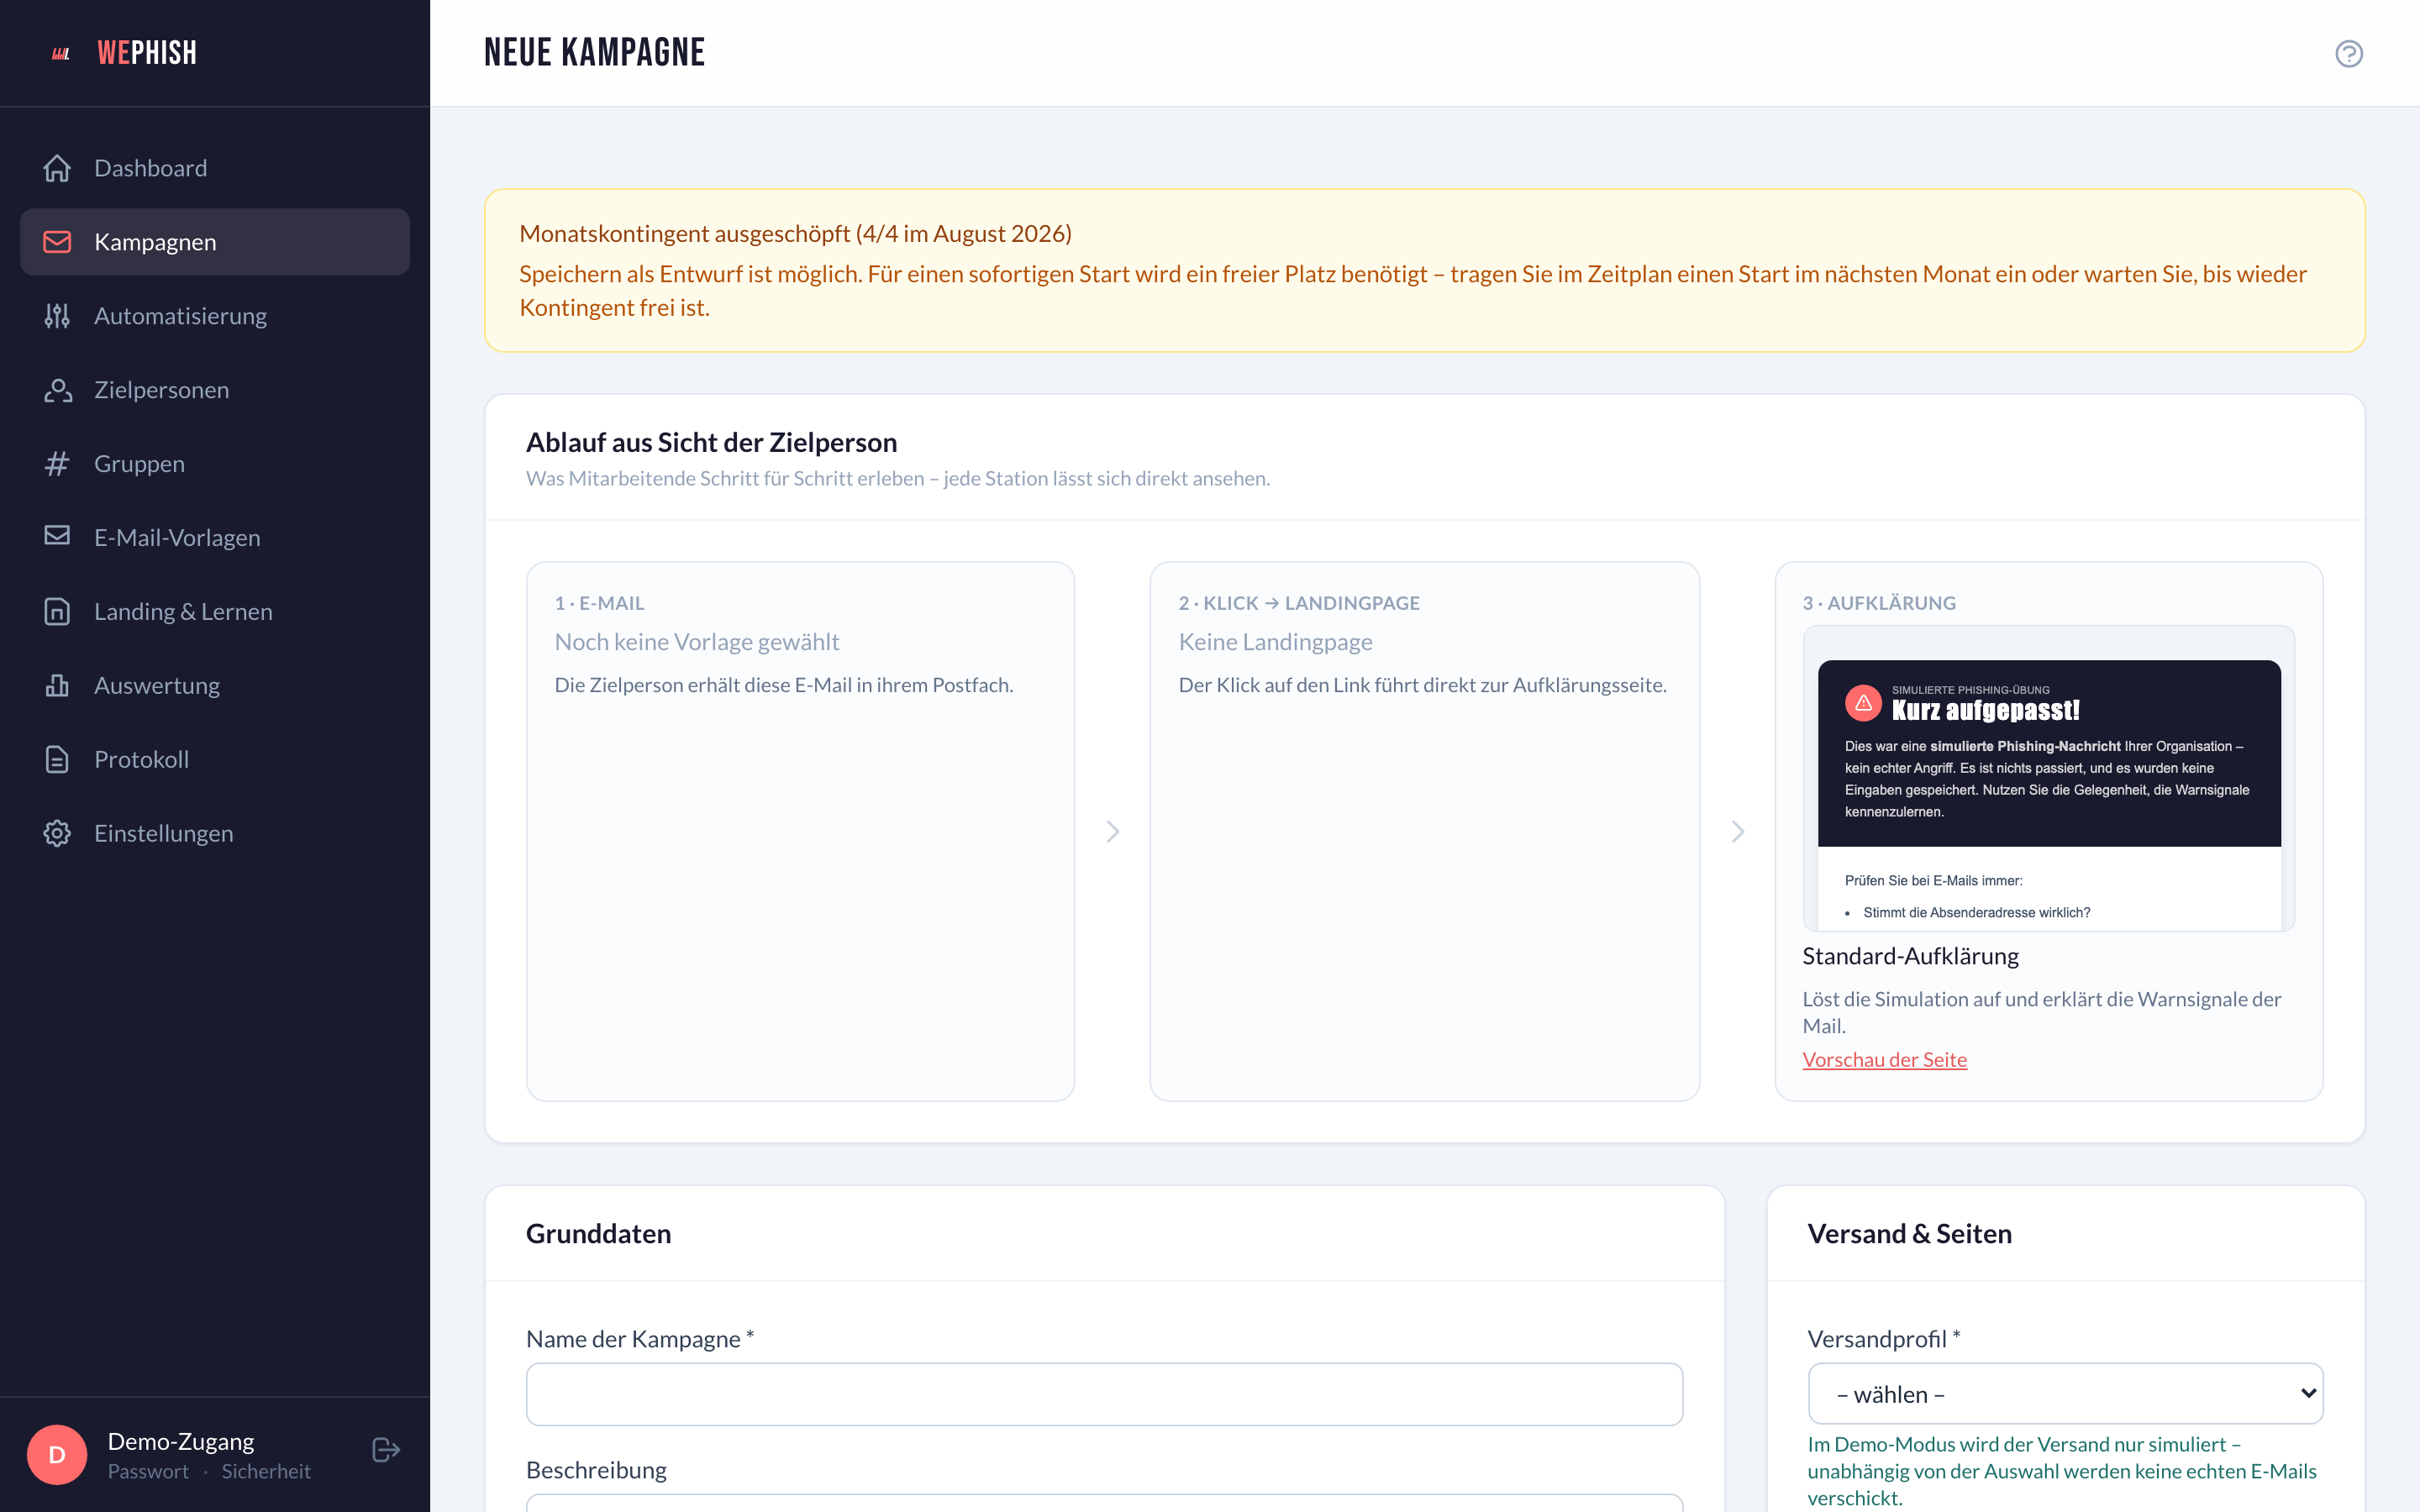
Kampagne in wenigen Minuten konfigurieren
Zielgruppe wählen, Szenario und Schwierigkeitsgrad festlegen — vom offensichtlichen Fake bis zum personalisierten Spear-Phishing. Sofort starten oder terminieren, mit Versand verteilt über ein Zeitfenster. Auf Wunsch übernimmt welabs das komplett.
- Szenarien auf Ihre Branche zugeschnitten
- Testversand ans eigene Postfach vor dem Start
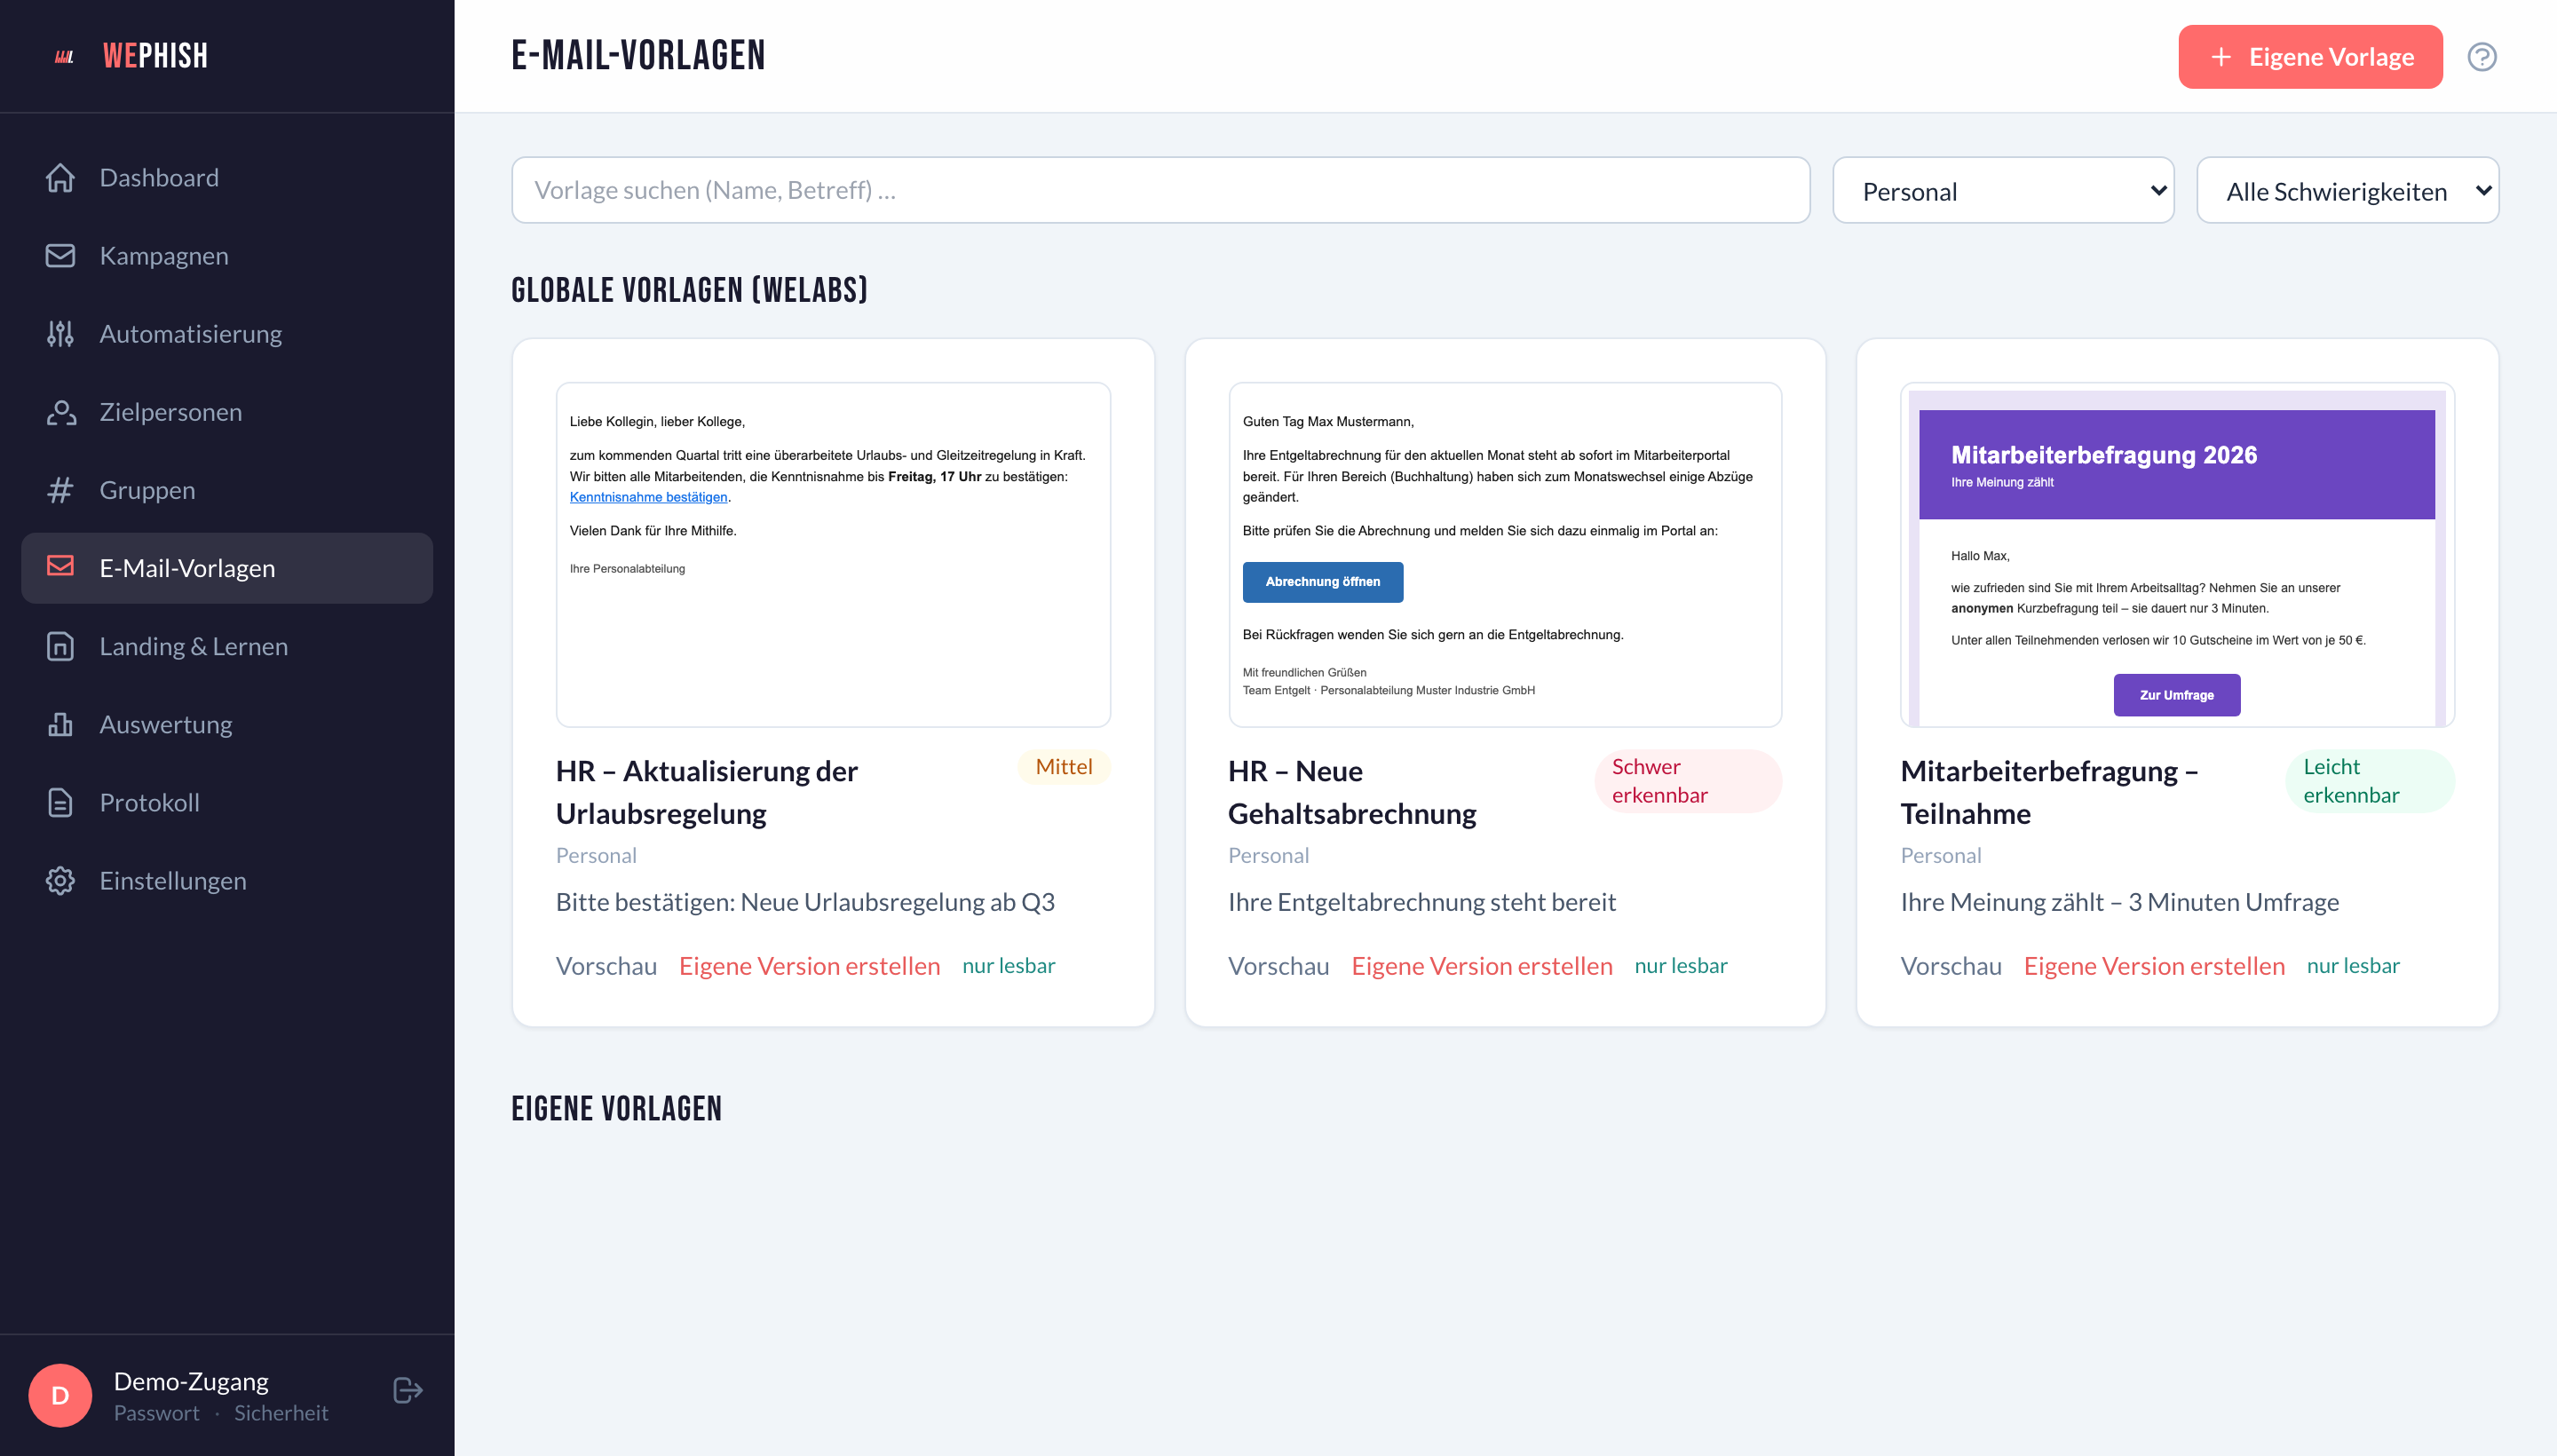
Realistisch, wie ein echter Angriff
27 fertige Vorlagen über sieben Kategorien und alle Schwierigkeitsstufen — Paket-Zustellung, Konto-Sperrung, E-Signatur, CEO-Fraud. Jede Vorlage lässt sich im Editor mit Live-Vorschau anpassen oder als eigene Version weiterentwickeln. Komplett standalone per E-Mail, ohne Add-in.
- Glaubwürdige Texte in perfektem Deutsch
- Kein Outlook-Add-in, keine IT-Änderung
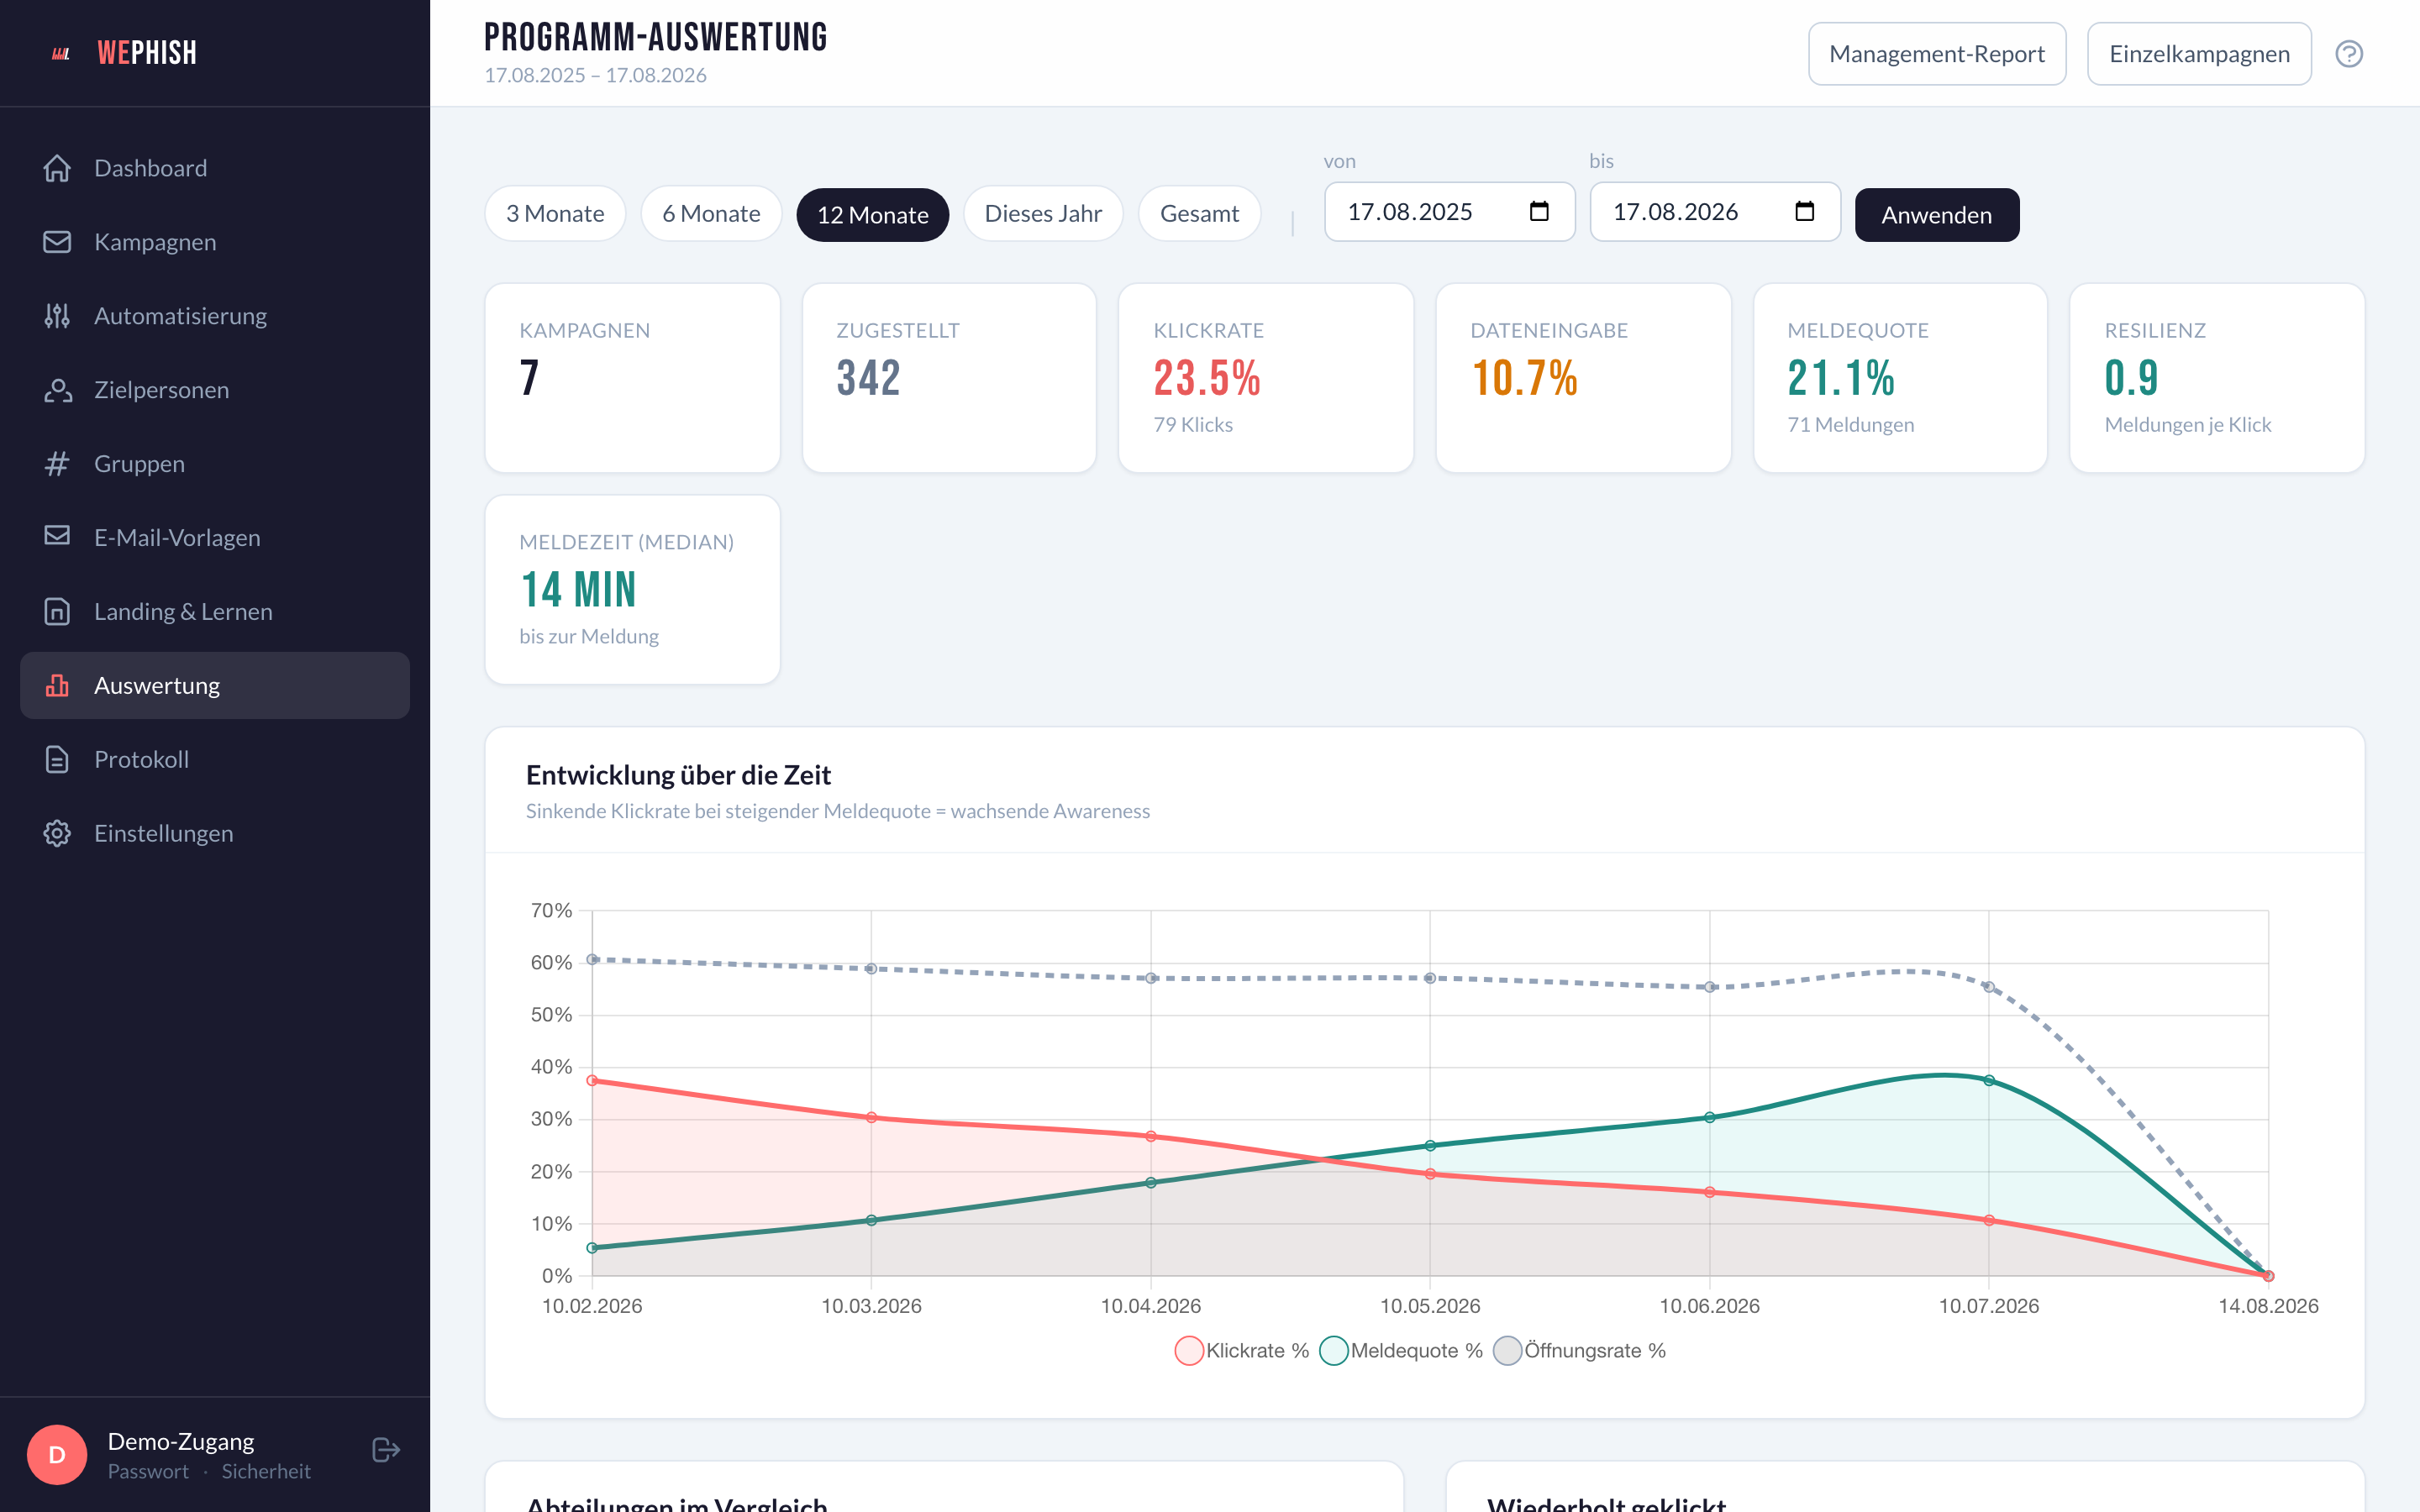
Klick-, Melde- und Öffnungsrate in Echtzeit
Sobald die Kampagne läuft, sehen Sie live, wer öffnet, klickt und meldet — pro Kampagne und über das ganze Programm. Sinkende Klickrate bei steigender Meldequote: So wird Fortschritt sichtbar, statt nur einer Teilnahmequote.
- Scanner-Klicks von Mail-Gateways werden herausgefiltert
- Meldungen über den eingebauten Phishing-Button — ohne Zusatzsoftware
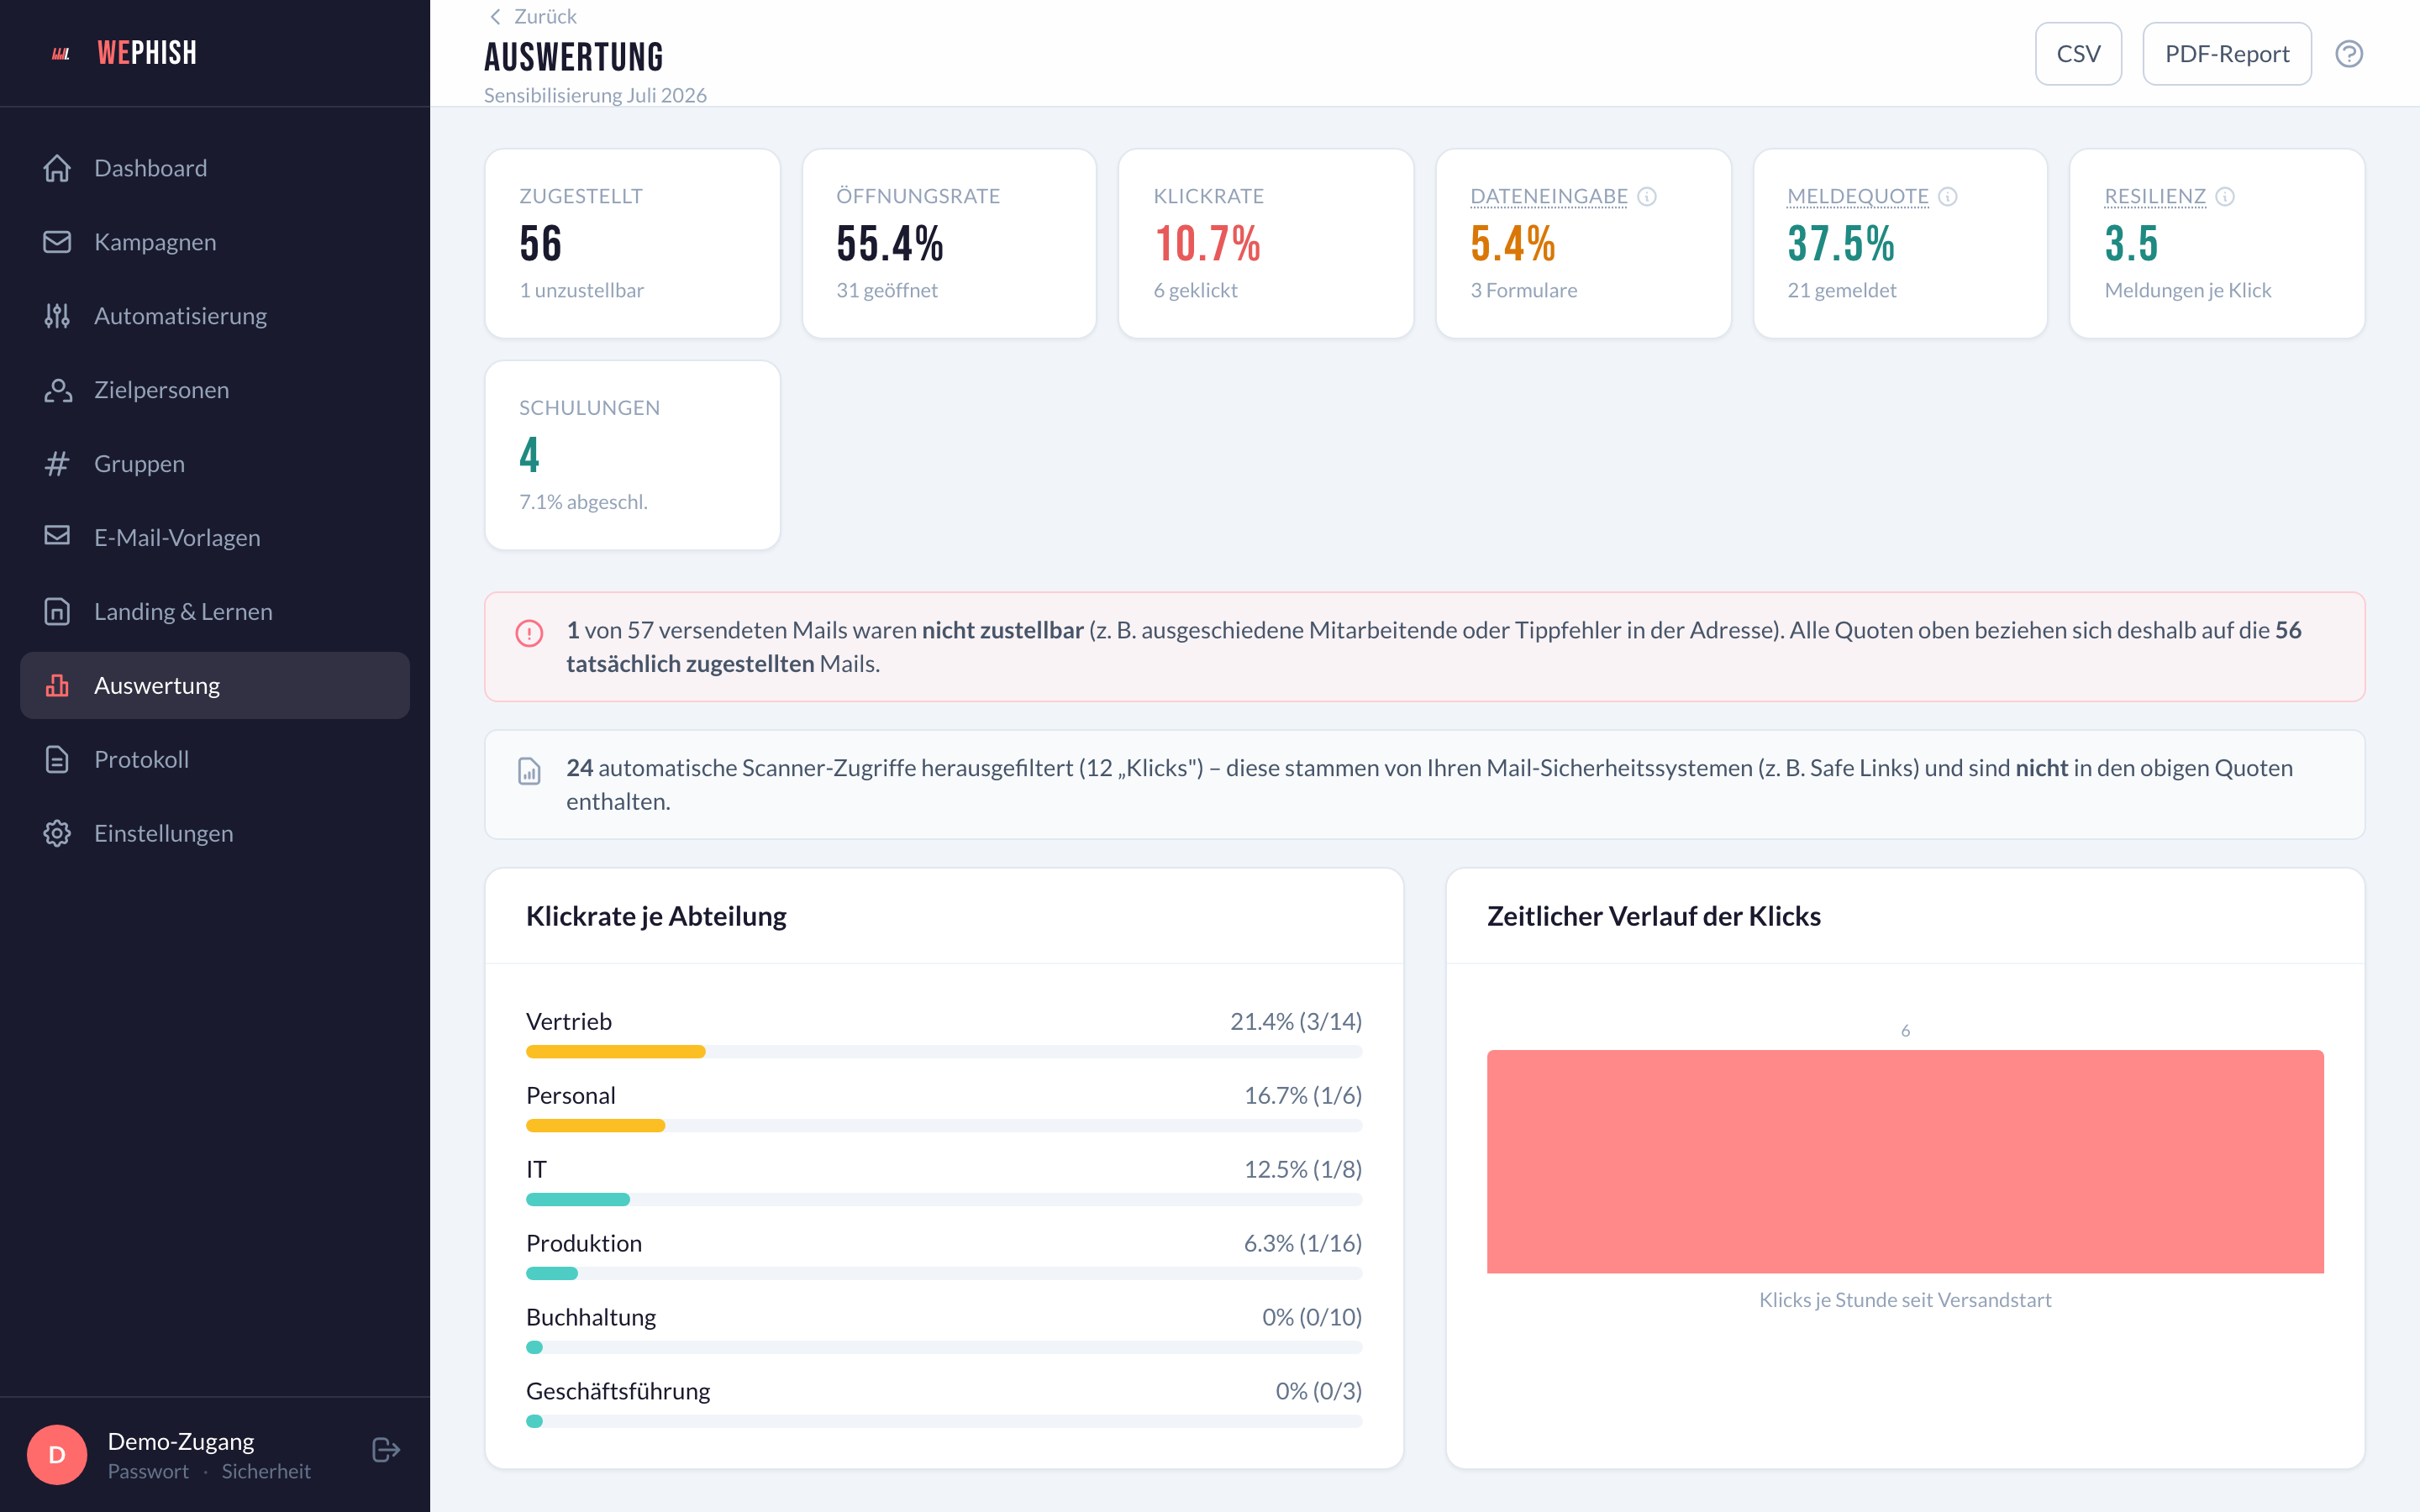
Fertige Reports für die Geschäftsführung
Keine Rohdaten, sondern vorzeigbare Management-Reports: Klickrate je Abteilung, Trend über die Zeit, als PDF oder CSV. Mit Einordnung und konkreten Handlungsempfehlungen — direkt fürs nächste Audit und die nächste Budgetrunde.
- Bounces werden erkannt — Quoten beziehen sich auf zugestellte Mails
- Begleitung für Geschäftsführung & Betriebsrat
Sehen Sie WePhish mit Ihren eigenen Szenarien
30 Minuten, unverbindlich — danach wissen Sie, wie WePhish in Ihre Organisation passt und was es kostet.
Demo anfragen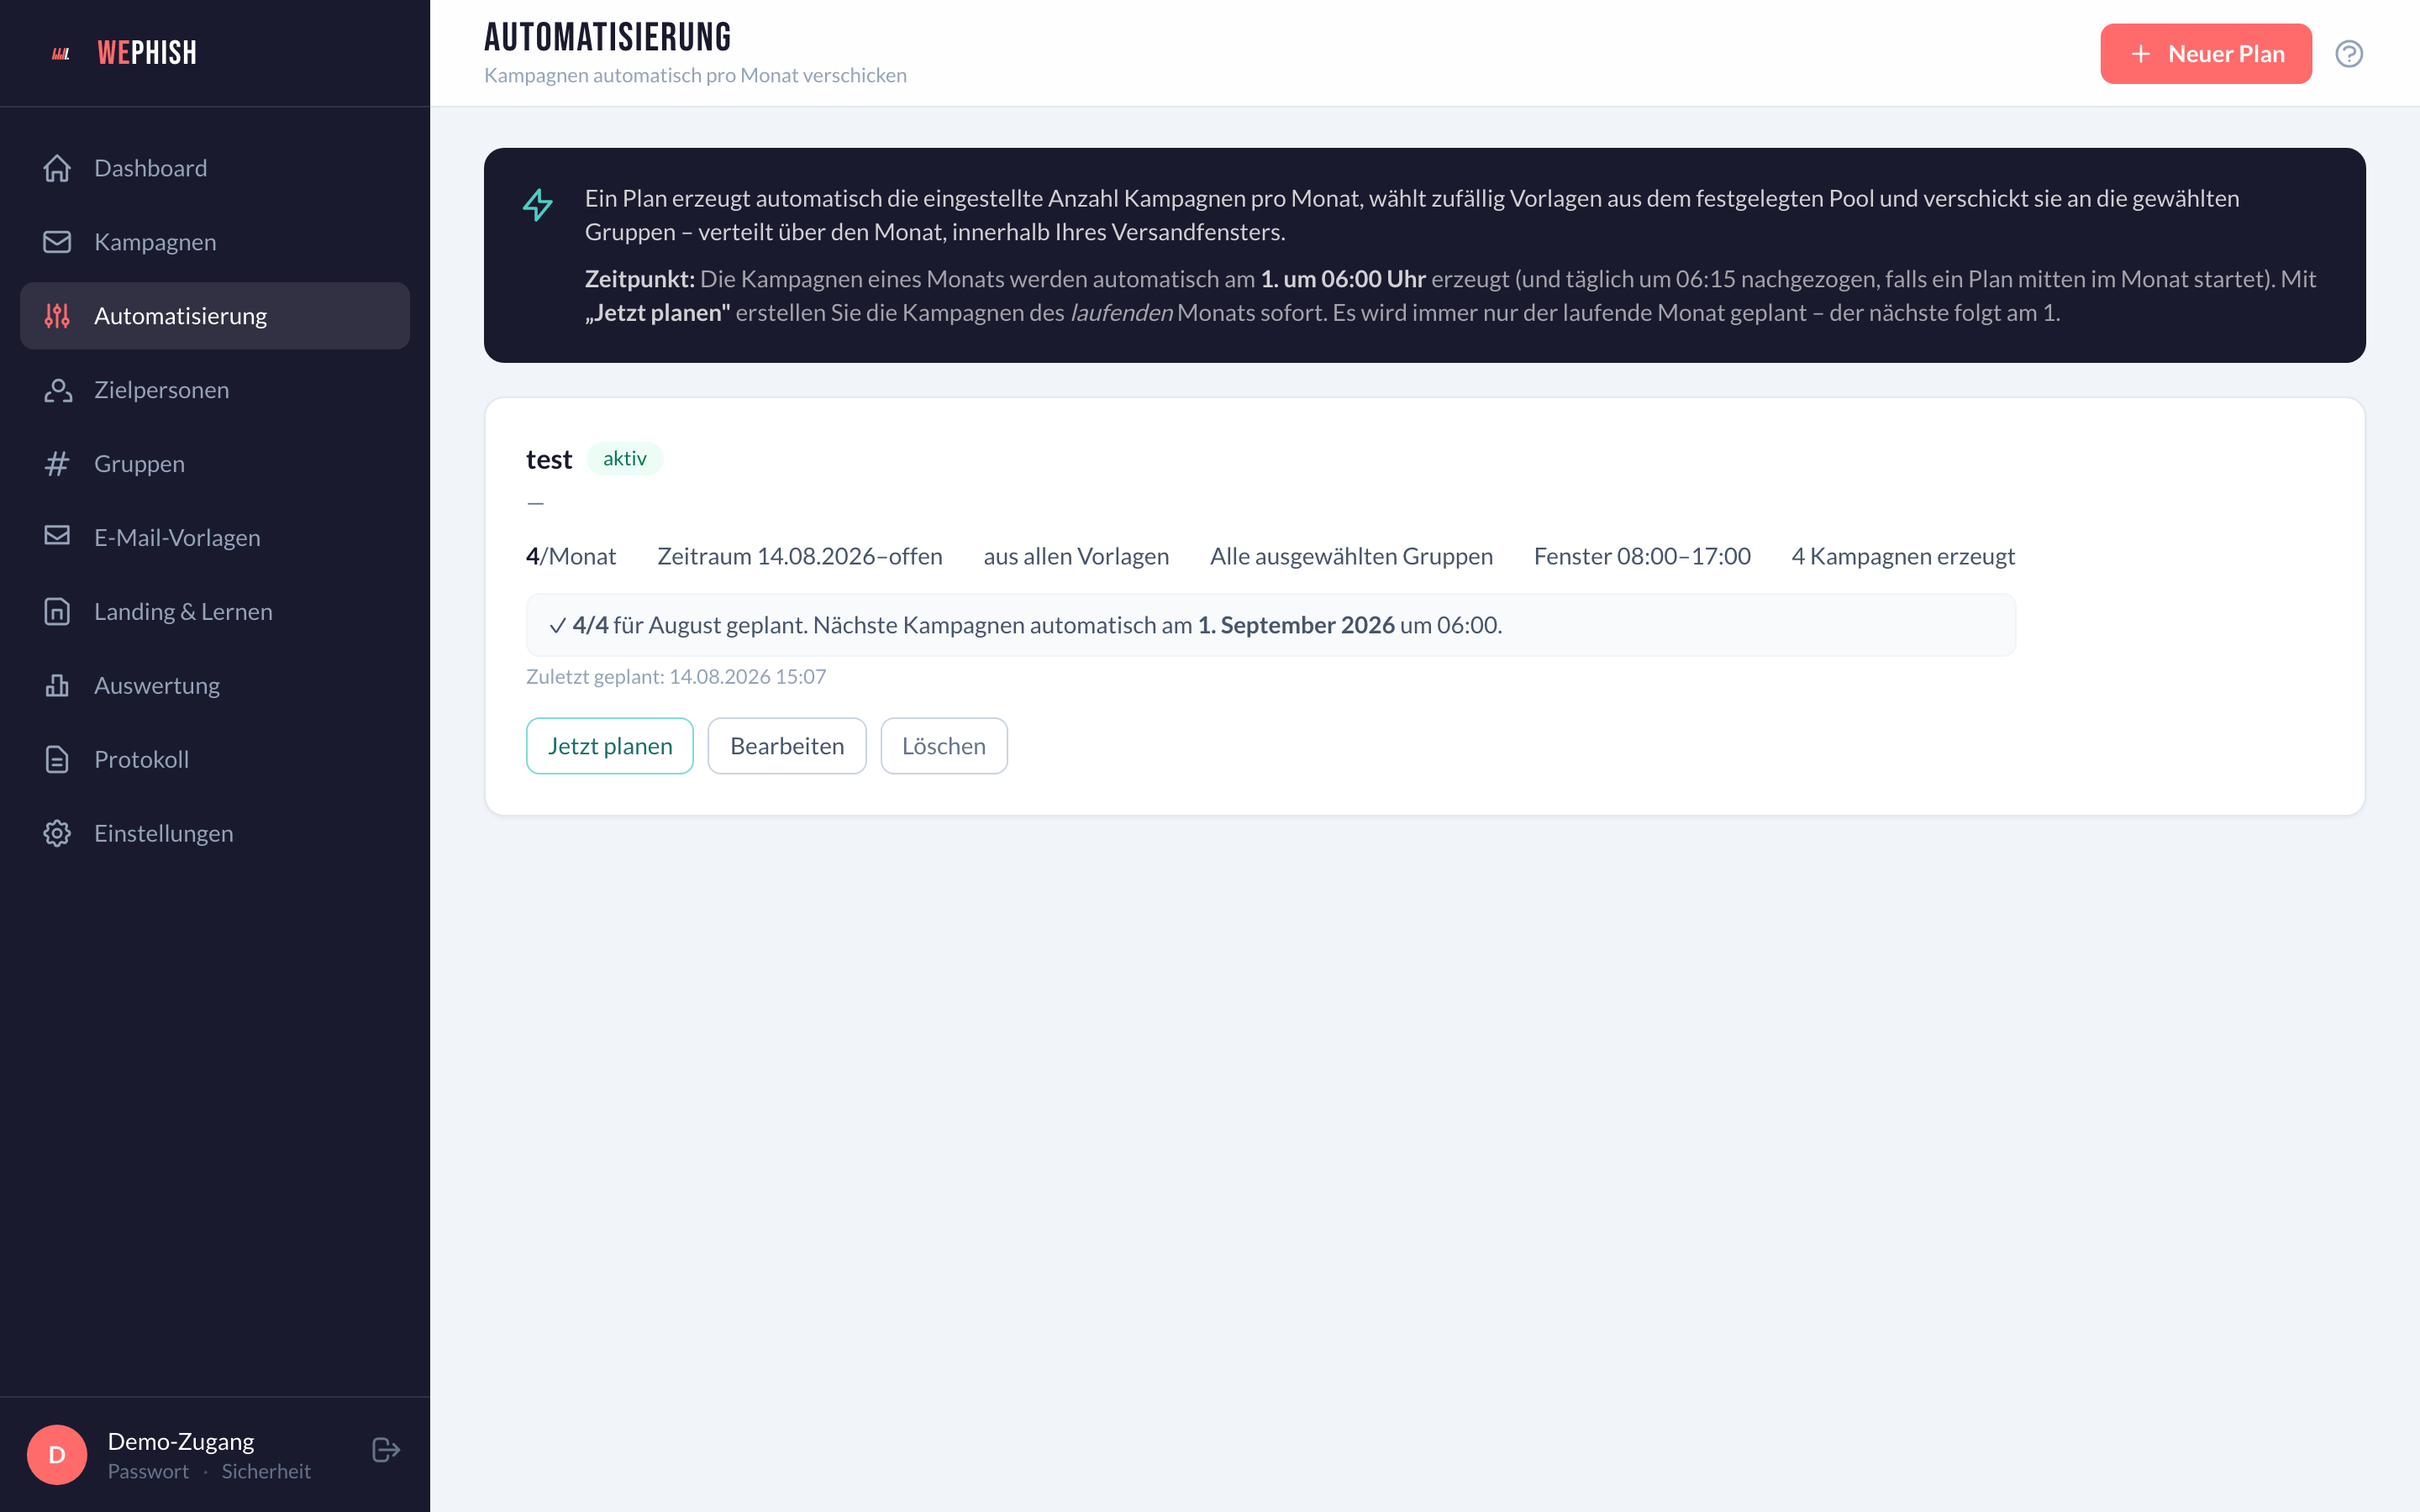
Einmal einrichten,
dauerhaft trainieren
Awareness ist kein Projekt, sondern eine Routine. WePhish plant auf Wunsch automatisch eine einstellbare Anzahl Kampagnen pro Monat — mit zufällig gewählten Vorlagen, rotierenden Gruppen und Versand im Werktags-Zeitfenster. Niemand kann sich auf „die Phishing-Woche" einstellen.
- Zufällige Vorlagen aus Ihrem Schwierigkeitsbereich
- Ausschlussliste: Betriebsrat, Geschäftsführung & Elternzeit bleiben außen vor
- Läuft weiter, auch wenn intern gerade niemand Zeit hat
Kein anonymer SaaS-Login
Die großen Plattformen geben Ihnen einen Zugang — und danach sind Sie allein. Bei WePhish steht der betreute Service im Vordergrund: Wir planen die Kampagnen, wählen die Szenarien und liefern Reports mit Einordnung. Viele Kunden starten betreut und übernehmen später selbst.
Planung & Durchführung
Wir übernehmen den kompletten Kampagnenbetrieb — von der Terminierung über den Versand bis zum Monitoring.
Beratung zu Szenarien
Wir wählen mit Ihnen die passenden Szenarien und steigern den Schwierigkeitsgrad über die Zeit — abgestimmt auf Reifegrad und Abteilung.
Reports mit Empfehlungen
Fertige Management-Reports mit Einordnung und nächsten Schritten — plus Unterstützung bei der internen Kommunikation.
Sie wollen die Kampagne gar nicht selbst fahren?
Dann übernehmen wir sie als Projekt: Scoping, Begleitung beim IP-Whitelisting, gemeinsame Konzeption der Szenarien, Durchführung, Auswertung und Abschlussbericht. WePhish läuft dabei im Hintergrund — Sie bekommen ein Ergebnis statt eines Zugangs.
Gebaut für deutsche Unternehmen — nicht nur übersetzt
Phishing-Simulationen berühren Mitarbeiterdaten. WePhish ist deshalb von Grund auf so gebaut, dass Datenschutzbeauftragte und Betriebsrat mitgehen können.
- DSGVO-konform, Hosting in Deutschland
- Auswertung standardmäßig anonymisiert — niemand wird bloßgestellt
- Formulareingaben werden nie gespeichert
- Revisionssicheres Audit-Log aller relevanten Aktionen
- Vier-Augen-Prinzip & Zwei-Faktor-Authentifizierung
- Betriebsrats-Abstimmung begleiten wir auf Wunsch
Stimmen aus 10+ Jahren Security-Praxis
Empfehlungen für unseren Inhaber von Kund:innen und Kolleg:innen aus DAX-Konzernen, Mittelstand und Beratung — öffentlich auf LinkedIn.
Wir haben zusammen in drei Jahren mehrere globale IT-Security-Projekte in einem DAX-Konzern überaus erfolgreich umgesetzt. Er ist nicht nur ein hervorragender Security Consultant mit exzellentem, technischen Know-how, sondern er schaut auch immer über den Tellerrand, geht die Extra Meile, ist äußerst zuverlässig — und dann einfach noch so ein herzensguter Mensch mit tollem Charakter.
Ein äußerst kompetenter und zuverlässiger Experte im Bereich Data Loss Prevention (DLP), Microsoft Purview und Data Labeling. Er verbindet tiefes fachliches Know-how mit einer strukturierten, lösungsorientierten Arbeitsweise und überzeugt durch Professionalität sowie eine sehr angenehme Zusammenarbeit.
Was ihn auszeichnet, ist die seltene Kombination aus tiefem technischem Know-how und dem Gespür dafür, komplexe Sicherheitsthemen verständlich und praxisnah zu vermitteln. Ob ISMS-Aufbau, ISO 27001, KRITIS-Compliance oder NIS2 — er bringt nicht nur das fachliche Fundament mit, sondern auch die Erfahrung, regulatorische Anforderungen wirklich in der Organisation zu verankern.
Ein sehr kompetenter Berater, der ein breites Spektrum von Tätigkeiten im Bereich Informationssicherheit abdecken kann. Dort beschränkt er sich nicht nur auf reine Beratung, sondern packt bei Bedarf auch bei der Umsetzung mit an. Als Projektleiter oder Verantwortlicher für Arbeitspakete agiert er dezent, aber dennoch wirkungsvoll — und erreicht so bei Kunden und Kollegen eine hohe Wertschätzung.
Häufige Fragen zu WePhish
Die Preise sind individuell und richten sich nach Unternehmensgröße und Umfang — ab etwa 50 Mitarbeitenden ist WePhish wirtschaftlich sinnvoll. Sie zahlen keine Open-End-Tagessätze und es gibt keine Mindestlaufzeit. Im kostenlosen Demo-Gespräch nennen wir Ihnen einen konkreten Preis für Ihre Organisation.
So wenig, wie Sie wollen. Mit der Automatisierung plant WePhish Kampagnen selbstständig — mit zufälligen Vorlagen, rotierenden Gruppen und festem Versandfenster. Als Managed Service übernimmt welabs zusätzlich Planung, Betrieb und Reporting; intern bleibt dann nur die Entscheidung, wie es weitergeht.
So realistisch, wie ein echter Angriff aussehen würde. Kampagnen werden auf Ihr Unternehmen zugeschnitten — mit passenden Absendern, Ihrem Logo und Szenarien aus Ihrem Branchen- und Arbeitsalltag. Der Schwierigkeitsgrad lässt sich Stück für Stück steigern, von der offensichtlichen Fake-Mail bis zum personalisierten Spear-Phishing.
Ja. WePhish wird in Deutschland gehostet und ist DSGVO-konform aufgesetzt. Die Auswertung erfolgt standardmäßig aggregiert und nicht personenbezogen — es geht darum, die Awareness der Organisation zu messen, nicht einzelne Mitarbeitende bloßzustellen. Formulareingaben werden nie gespeichert, und die Betriebsrats-Abstimmung begleiten wir auf Wunsch.
Beides ist möglich. Sie können WePhish als Self-Service durch Ihr eigenes Team betreiben — oder die Kampagnen und das Reporting als Managed Service vollständig an welabs übergeben. Viele Kunden starten betreut und übernehmen den Betrieb später selbst.
Nein. WePhish funktioniert komplett standalone per E-Mail — es muss nichts in Outlook oder Microsoft 365 installiert werden. Zum Melden nutzen Mitarbeitende den bereits eingebauten „Phishing melden"-Button ihres Mailprogramms. Das hält den Rollout schlank: Sie können starten, ohne Ihre IT-Umgebung anzufassen.
Sehen Sie WePhish live
Sagen Sie uns in einer Minute, wie Ihre Organisation aussieht — wir melden uns mit einem Vorschlag, der dazu passt. Kein Vertrieb, kein Rückrufkarussell.
- Antwort innerhalb von 24 Stunden
- 30 Minuten, unverbindlich — wenn es nicht passt, sagen wir das ehrlich
- Demo-Zugang ohne Zahlungsdaten, DSGVO-konform aus Deutschland
Oder direkt: hello@welabs.de | +49 6134 5079570