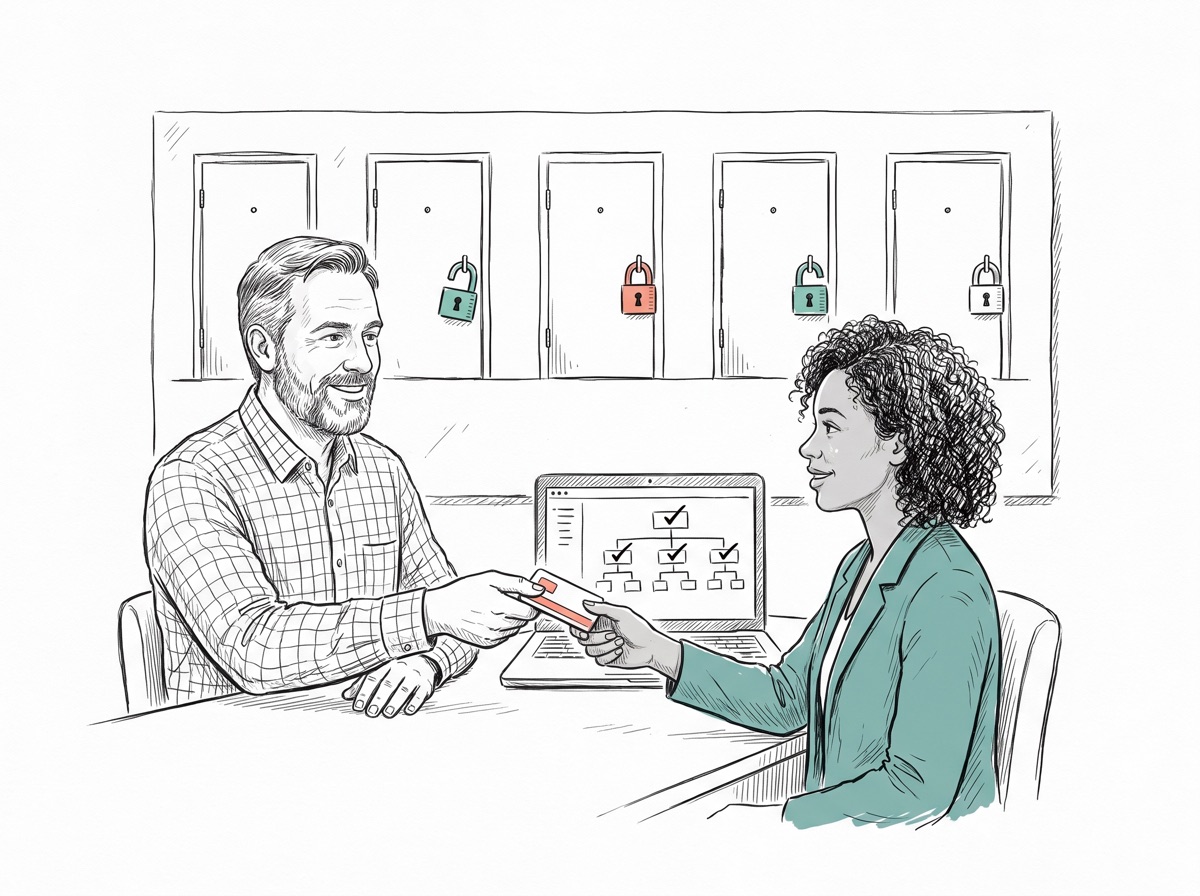
Die Ausgangslage

Berechtigungen wachsen, die Kontrolle schwindet

Jeder Wechsel, jedes Projekt, jede Ausnahme hinterlässt Berechtigungen. Nach einigen Jahren ist kaum noch nachvollziehbar, wer worauf Zugriff hat.

Berechtigungswildwuchs

Mitarbeiter:innen sammeln über Jahre Zugriffe an, die nie entzogen werden. Jedes verwaiste Konto ist ein potenzielles Einfallstor.

Manuelle Prozesse

On- und Offboarding auf Zuruf oder per Einzelticket: langsam, fehleranfällig und im Audit nicht nachweisbar.

Audit-Findings

„Zugriffsrechte nicht nachvollziehbar" gehört zu den häufigsten Audit-Beanstandungen und wiederholt sich von Prüfung zu Prüfung.

Was Sie bekommen

Von gewachsenen Rechten
zum Rollenmodell

Wir analysieren den Ist-Zustand, bauen ein Rollenmodell, das zu Ihrer Organisation passt, und automatisieren die zugehörigen Prozesse. So bleiben Berechtigungen auch künftig nachvollziehbar.

Berechtigungsanalyse

Wer hat worauf Zugriff, und wird dieser Zugriff noch benötigt? Wir schaffen Transparenz über Konten, Gruppen und Sonderrechte.

Rollenmodell & JML-Prozesse

Berechtigungen nach Funktion statt nach Historie, mit klar geregelten Joiner-Mover-Leaver-Prozessen (JML: Eintritt, Wechsel, Austritt) für jeden Personalwechsel.

Rezertifizierung

Regelmäßige Überprüfung der vergebenen Zugriffe (Rezertifizierung oder Access Review) mit Reporting. Genau diesen Nachweis verlangen ISO 27001 (internationaler Standard für Informationssicherheit) und NIS2 (EU-Richtlinie zur Cybersicherheit).

Konkrete Ergebnisse

  • Transparenz: dokumentierter Ist-Zustand aller Konten und Zugriffe
  • Rollenmodell mit Berechtigungs-Matrix je Funktion
  • Automatisierte JML-Prozesse in Entra ID (Microsofts Cloud-Verzeichnis für Benutzerkonten) und Active Directory (klassischer Verzeichnisdienst im eigenen Netzwerk)
  • Konzept für Multi-Faktor-Authentifizierung (MFA) und Conditional Access (Zugriffsregeln abhängig von Gerät, Standort und Risiko), vollständig ausgerollt
  • Rezertifizierungs-Workflow mit auditfähigem Reporting
IAM-Projekt anfragen
Unser Vorgehen

Schrittweise statt Big Bang

IAM-Projekte scheitern häufig an einem zu großen Umfang. Wir gehen System für System und Abteilung für Abteilung vor. Jeder Schritt erhöht die Sicherheit bereits für sich.

Kostenlos
01

Security-Check

30 Minuten Erstgespräch: Systemlandschaft, aktuelle Herausforderungen und die Frage, ob ein IAM-Projekt derzeit die richtige Priorität hat.

02

Analyse & Aufräumen

Bestandsaufnahme, Deaktivierung verwaister Konten und Rücknahme kritischer Sonderrechte. Schnell wirksame Maßnahmen (Quick Wins) haben Vorrang.

03

Rollenmodell & Prozesse

Rollen definieren, JML-Prozesse aufsetzen und technisch in Entra ID / AD und den Fachsystemen verankern.

04

Betrieb & Review

Rezertifizierungszyklen, Reporting und Übergabe an Ihr Team, auf Wunsch mit laufender Begleitung im Retainer.

Was Sie beachten sollten

Die sechs häufigsten Stolpersteine bei IAM-Projekten

IAM-Projekte scheitern selten an der Technik, sondern an Rollenmodell, Prozessen und Zuständigkeiten. Diese Muster sehen wir immer wieder, und alle sind vermeidbar.

Zu granulare Rollen

Wer für jede Sonderkonstellation eine eigene Rolle anlegt, hat am Ende fast so viele Rollen wie Mitarbeitende. Tragfähiger sind wenige Basisrollen je Funktion und klar begründete Zusatzrechte.

Fachsysteme nicht angebunden

Automatisierte Ein- und Austritte nur im zentralen Verzeichnis reichen nicht. Werden ERP, HR-System und Fachanwendungen weiter manuell gepflegt, bleiben dort Altrechte bestehen.

Kein verlässlicher Auslöser aus der Personalabteilung

Kommen Eintritte, Wechsel und Austritte verspätet oder auf Zuruf, läuft jeder Folgeprozess hinterher. Der HR-Prozess sollte die verbindliche Quelle für alle Kontoänderungen sein.

Rezertifizierung als Pflichtübung

Lange Listen mit technischen Gruppennamen werden von Führungskräften pauschal bestätigt. Verständlich aufbereitete Berechtigungen und ein risikobasierter Fokus machen die Prüfung aussagekräftig.

Technik vor Rollenmodell

Ein IAM-Tool ohne abgestimmtes Rollenmodell überträgt bestehende Unordnung lediglich in automatisierte Abläufe. Zuerst Rollen und Verantwortlichkeiten klären, dann automatisieren.

Privilegierte und technische Konten vergessen

Administrations-, Service- und Notfallkonten laufen oft außerhalb des regulären Prozesses. Gerade sie brauchen klare Verantwortliche, eine eigene Inventarisierung und regelmäßige Prüfung.

Referenzen

Stimmen aus 10+ Jahren Security-Praxis

Empfehlungen für unseren Inhaber von Kund:innen und Kolleg:innen aus DAX-Konzernen, Mittelstand und Beratung, öffentlich einsehbar auf LinkedIn.

Wir haben zusammen in drei Jahren mehrere globale IT-Security-Projekte in einem DAX-Konzern überaus erfolgreich umgesetzt. Er ist nicht nur ein hervorragender Security Consultant mit exzellentem, technischen Know-how, sondern er schaut auch immer über den Tellerrand, geht die Extra Meile, ist äußerst zuverlässig — und dann einfach noch so ein herzensguter Mensch mit tollem Charakter.

IT Security Architect eines DAX-Konzerns LinkedIn-Empfehlung ansehen

Ein äußerst kompetenter und zuverlässiger Experte im Bereich Data Loss Prevention (DLP), Microsoft Purview und Data Labeling. Er verbindet tiefes fachliches Know-how mit einer strukturierten, lösungsorientierten Arbeitsweise und überzeugt durch Professionalität sowie eine sehr angenehme Zusammenarbeit.

Head of Collaboration Platforms eines Industrieunternehmens LinkedIn-Empfehlung ansehen

Was ihn auszeichnet, ist die seltene Kombination aus tiefem technischem Know-how und dem Gespür dafür, komplexe Sicherheitsthemen verständlich und praxisnah zu vermitteln. Ob ISMS-Aufbau, ISO 27001, KRITIS-Compliance oder NIS2 — er bringt nicht nur das fachliche Fundament mit, sondern auch die Erfahrung, regulatorische Anforderungen wirklich in der Organisation zu verankern.

CISO eines Telekommunikationsunternehmens LinkedIn-Empfehlung ansehen

Ein sehr kompetenter Berater, der ein breites Spektrum von Tätigkeiten im Bereich Informationssicherheit abdecken kann. Dort beschränkt er sich nicht nur auf reine Beratung, sondern packt bei Bedarf auch bei der Umsetzung mit an. Als Projektleiter oder Verantwortlicher für Arbeitspakete agiert er dezent, aber dennoch wirkungsvoll — und erreicht so bei Kunden und Kollegen eine hohe Wertschätzung.

Ehemaliger CISO eines DAX-Konzerns LinkedIn-Empfehlung ansehen
FAQ

Häufige Fragen zu Identity & Access Management

IAM umfasst alle Prozesse und Technologien, mit denen ein Unternehmen digitale Identitäten verwaltet und steuert, wer auf welche Systeme und Daten zugreifen darf. Es beantwortet zwei Fragen: Ist jemand wirklich, wer er vorgibt zu sein (Authentifizierung), und darf diese Person genau das tun (Autorisierung)? Im Kern steht ein Rollenmodell, das Rechte an Funktionen statt an Personen knüpft, ergänzt um Joiner-Mover-Leaver-Prozesse und regelmäßige Rezertifizierung.

Die meisten Datenabflüsse und Insider-Vorfälle gehen auf zu weitreichende oder veraltete Berechtigungen zurück. Wenn niemand mehr weiß, wer worauf Zugriff hat, ist jedes verwaiste Konto ein Einfallstor. Ein gepflegtes IAM reduziert die Angriffsfläche, erschwert die Ausbreitung nach einem Angriff und ist Pflichtbestandteil von ISO 27001, NIS2 und TISAX (Prüfstandard für Informationssicherheit in der Automobilindustrie).

Joiner-Mover-Leaver beschreibt die drei Momente im Lebenszyklus eines Zugangs: Wer neu kommt (Joiner), erhält automatisch die zur Rolle passenden Rechte; wer die Abteilung wechselt (Mover), verliert die alten und bekommt die neuen; wer geht (Leaver), wird zuverlässig und vollständig deaktiviert. Saubere JML-Prozesse verhindern, dass sich über die Jahre überflüssige Rechte ansammeln. Das ist eine der häufigsten Schwachstellen.

Ja. Im Microsoft-Umfeld setzen wir IAM meist über Entra ID (ehemals Azure AD) und Active Directory um, einschließlich Multi-Faktor-Authentifizierung und Conditional Access. Wir binden aber auch Fachsysteme an, damit das Rollenmodell nicht an der Microsoft-Grenze endet, sondern dort gilt, wo Ihre kritischen Daten liegen.

Bei einer Rezertifizierung (Access Review) bestätigen Führungskräfte oder Systemverantwortliche in regelmäßigen Abständen, dass die vergebenen Zugriffe noch nötig sind. Überflüssige Zugriffe werden entzogen. Genau diesen Nachweis verlangen ISO-27001- und NIS2-Audits, und es ist der wirksamste Hebel gegen schleichend anwachsende Berechtigungen.

Kostenloses Erstgespräch

Sprechen wir über Ihre Berechtigungen

Zwei kurze Schritte genügen, um Ihre Ausgangslage einzuordnen. So kann das Erstgespräch gezielt an Ihrer Situation ansetzen. Unverbindlich und ohne Verkaufsgespräch.

  • 30 Minuten, unverbindlich. Wenn ein IAM-Projekt derzeit nicht der richtige Schritt ist, sagen wir Ihnen das offen
  • Erfahrung aus Konzernprojekten, übertragen auf mittelständische Strukturen und ohne Tool-Verkauf
Jens Thekkeveettil
Ihr Ansprechpartner
Jens Thekkeveettil
Inhaber · 15+ Jahre Informationssicherheit
Antwort innerhalb von 24 Stunden
1 Was brauchen Sie? *
2 Ihre Umgebung
Wo liegen Ihre Identitäten? optional
Wie viele Mitarbeitende hat Ihr Unternehmen? *
Was ist der Anlass? optional
Wann soll es losgehen? optional
Was trifft bei Ihnen zu? optional, mehrfach
3 Wie erreichen wir Sie?

Oder direkt: hello@welabs.de | +49 6134 5079570